
Mecklenburg-VorpommernAngriff auf Polizei-Server
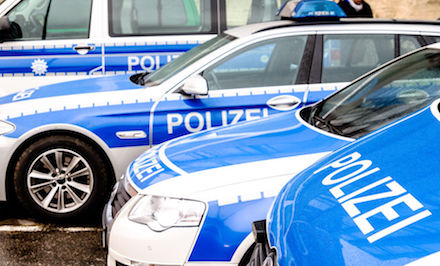
Die Polizei in M-V muss derzeit auf den Einsatz von Mobilgeräten verzichten.
(Bildquelle: foottoo/123rf.com)
Im Juni 2025 fand ein Hacker-Angriff auf die Diensthandys der Landespolizei Mecklenburg-Vorpommern statt. Angegriffen wurde der Server, der diese Smartphones vernetzt. Unmittelbar im Anschluss fanden auf den Servern, welche die polizeilichen Diensthandys kontrollieren und schützen sollen, Ermittlungen und Analysen statt. Auch über vier Wochen nach dem Angriff sind diese noch nicht abgeschlossen. Wie das Land über sein Regierungsportal kommuniziert, läuft die Untersuchung der für den IT-Betrieb des betroffenen Systems zuständigen Polizeibehörde, des Landesamtes für zentrale Aufgaben und Technik der Polizei, des Brand- und Katastrophenschutzes (LPBK) und des Landeskriminalamtes (LKA) und dritter Dienstleister konsequent weiter.
Nach bisherigem Stand wird derzeit davon ausgegangen, dass weiterreichende Folgen des Angriffs durch die eingesetzte Firewall „in wichtigem Umfang abgewehrt“ werden konnten. „Die Analysen und umfangreichen Prüfungen unserer IT-Spezialisten haben bisher ergeben, dass keine Daten durch die Angreifer gestohlen werden konnten. Die Untersuchungen laufen jedoch weiter. Bis zur abschließenden Bewertung müssen sich alle Beteiligten noch voraussichtlich einige Wochen gedulden. Beruhigend ist, dass unsere Firewall ihre Funktion, solche Datenabflüsse zu unterbinden, erfüllt zu haben scheint“, erklärt Innenminister Christian Pegel.
Diensthandys werden besonders untersucht
In den kommenden Wochen werden die Untersuchungen der Smartphones auf mögliche Schadsoftware durchgeführt. Sofern, wie zu erwarten, keine Schadsoftware erkannt wird, sähen die Experten begründete Hoffnungen, die betroffenen Smartphones des Programms „mobile Polizei“ (mPol) und Tablets wieder nutzbar machen zu können. Das Datenverarbeitungszentrum M-V (DVZ) wird beauftragt, mit einer besonderen Untersuchung mögliche Angriffe mithilfe einer Malware-Analyse auf mögliche Schadsoftware zu prüfen. Parallel entwickelt das Landesamt für zentrale Aufgaben und Technik der Polizei, Brand- und Katastrophenschutz (LPBK) ein Konzept, um möglichst viele Geräte zumindest für das Telefonieren bald wieder in Betrieb zu nehmen. Die vollständige Nutzung der dienstlichen Anwendungen soll erst nach dem Austausch und der Wiederinbetriebnahme der betroffenen Server möglich sein.
Server werden ersetzt
Da nicht ausgeschlossen werden kann, dass sich Schadsoftware dauerhaft in der Serverstruktur festgesetzt hat, wird die komplette mPol-Server-Infrastruktur vorsorglich ersetzt. Die Beschaffung neuer Technik wird gemeinsam mit dem DVZ priorisiert umgesetzt. Um die Sicherheit in Zukunft noch besser zu gewährleisten, sind zusätzliche organisatorische und technische Maßnahmen geplant. Das DVZ soll hieran beteiligt werden. Die Landespolizei werde ihre IT-Sicherheitsstrukturen bündeln, um Synergien zu nutzen, Fachwissen noch besser zu teilen und ein einheitliches Bedrohungsmanagement noch konsequenter umzusetzen, so das Innenministerium in seiner Meldung.
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...
Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...
Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...
Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...
Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...