
BundesregierungNIS2-Richtlinie beschlossen
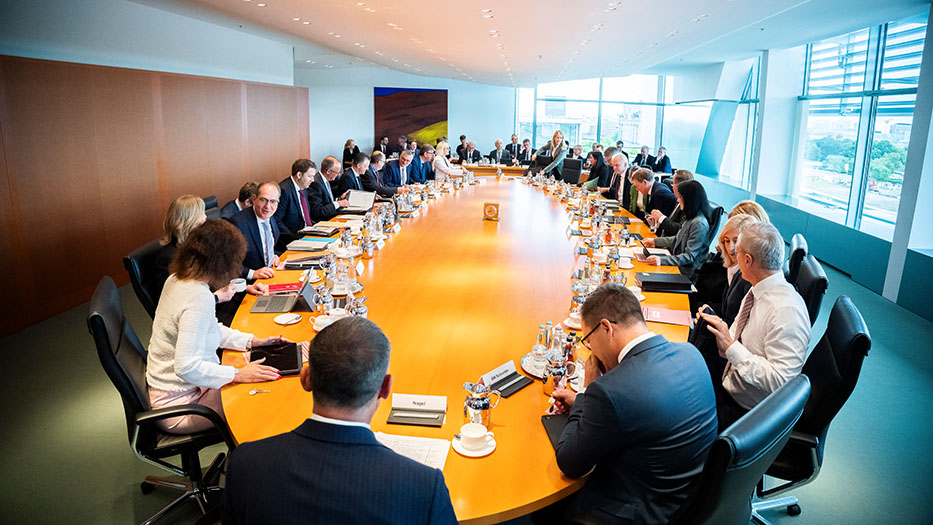
Mit dem vom Kabinett beschlossenen Gesetz zur Umsetzung der NIS2-Richtlinie wird der angespannten Bedrohungslage im Cyberraum Rechnung getragen.
(Bildquelle: Bundesregierung / Steffen Kugler)
Das Bundeskabinett hat gestern (30. Juli 2025) den Gesetzentwurf von Bundesinnenminister Alexander Dobrindt zur Stärkung der Cybersicherheit beschlossen. Damit wird die zweite EU-Richtlinie zur Netzwerk- und Informationssicherheit – die NIS2-Richtlinie – in deutsches Recht umgesetzt. Dies sei, so das Bundesministerium des Innern (BMI), eine umfassende Modernisierung des bestehenden IT-Sicherheitsrechts. Der Gesetzentwurf sieht unter anderem vor, das BSI-Gesetz (BSIG) zu novellieren und den Kreis der regulierten Organisationen – zu denen bisher die Betreiber Kritischer Infrastrukturen (KRITIS) gehörten – um die Kategorien „wichtige Einrichtungen“ und „besonders wichtige Einrichtungen“ zu erweitern. Bislang waren rund 4.500 Einrichtungen vom BSIG erfasst. Nach Einschätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) sollen es künftig rund 29.500 Einrichtungen sein, für die gesetzliche Pflichten in der IT-Sicherheit greifen. Betroffen sind etwa Unternehmen aus den Bereichen Energie, Gesundheit, Transport oder digitale Dienste.
Umfassender Schutz
Laut BSI müssen sich „besonders wichtige“ und „wichtige“ Einrichtungen unter anderem registrieren, erhebliche Sicherheitsvorfälle nach einem gestuften Verfahren melden sowie technische und organisatorische Risikomanagement-Maßnahmen implementieren. Dazu zählen etwa Risikoanalysen, Konzepte zur Bewältigung von Sicherheitsvorfällen, Sicherheit der Lieferkette, Schulungen, Multi-Faktor-Authentifizierung und sichere Kommunikation. Zudem sind Geschäftsführungen betroffener Einrichtungen verpflichtet, die Risikomanagementmaßnahmen umzusetzen, ihre Umsetzung zu überwachen und sich entsprechend schulen zu lassen. Von Einrichtungen der Bundesverwaltung verlangt der Gesetzentwurf, Mindestanforderungen der Informationssicherheit zu erfüllen, die sich unter anderem aus dem IT-Grundschutz-Kompendium des BSI und Mindeststandards für die Sicherheit in der Informationstechnik des Bundes ergeben. Das BSI stellt umfangreiche Informationen zur NIS2-Richtlinie bereit, inklusive eines digitalen Tools zur Selbsteinschätzung, der sogenannten Betroffenheitsprüfung.
Stärkere Rolle für das BSI
Grundsätzlich wird das Bundesamt für Sicherheit in der Informationstechnik mehr Befugnisse zur Aufsicht und Durchsetzung erhalten. Zudem können bei schwerwiegenden Verstößen künftig auch Bußgelder verhängt werden, die sich am Jahresumsatz des Unternehmens orientieren. „Mit dem Regierungsentwurf geht Deutschland einen wichtigen Schritt in Richtung einer resilienten Cybernation“, betonte die BSI-Präsidentin Claudia Plattner. Und auch für den Cyberschutz des Staates sei der Regierungsentwurf ein wichtiger Meilenstein. „Dass Einrichtungen der Bundesverwaltung BSI-Standards wie den IT-Grundschutz umsetzen, ist dafür wesentliche Voraussetzung. Der stetig wachsenden Bedrohungslage im Cyberraum muss besonders in der Bundesverwaltung zudem eine wirkungsvolle Antwort in Form einer robusten IT-Governance-Struktur entgegengesetzt werden. Diese Struktur sollte sich über alle Ressorts, Behörden und Institutionen der Bundesverwaltung erstrecken und dem Ziel dienen, IT-Sicherheit gemeinsam zu organisieren und kontinuierlich zu verbessern“, so Plattner.
BSI-Lagebericht 2026: Cyber-Bedrohung wächst
[20.11.2026] Die Cyber-Sicherheitslage in Deutschland bleibt angespannt. Laut aktuellem BSI-Lagebericht nutzen Angreifer Sicherheitslücken immer schneller aus. Der Cyber-Sicherheitsrat Deutschland fordert deshalb einen konsequenten Basisschutz und mehr digitale Widerstandsfähigkeit von Unternehmen und Behörden. mehr...
Baden-Württemberg: Cyber-Sicherheit als politische Aufgabe
[17.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat 2025 mehr Cyber-Sicherheitsvorfälle erfasst. Innenminister Manuel Hagel betont den Schutz von Behörden und kritischen Infrastrukturen als festen Bestandteil der Sicherheitspolitik. Die Agentur will ihre Prävention ausbauen. mehr...
Baden-Württemberg: Mehr Cyber-Vorfälle erfasst als 2025
[04.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat 2026 bereits mehr Fälle bearbeitet als im gesamten Vorjahr. Der Landesdatenschutzbeauftragte rät Landes- und Kommunalverwaltungen, ihre Systeme auf Sicherheitslücken zu prüfen. Stichprobenartige Kontrollen sind geplant. mehr...

Berlin: IT-Sicherheit braucht politischen Rückhalt
[28.10.2026] Die schwere Cyber-Attacke auf zwei Berliner Senatsverwaltungen hat Schwächen der Landes-IT offengelegt. Im Gespräch mit dem IT-Dienstleisterverband Vitako erläutert ITDZ-Chefin Maria Borelli, was die Aufarbeitung erschwert hat und wo sie politischen Handlungsbedarf sieht. mehr...
Samsung: Smartphone als Dienstausweis
[27.10.2026] Auf der IT-Sicherheitsmesse it-sa Expo&Congress zeigt Samsung Lösungen für sichere mobile Arbeit in Unternehmen und Behörden. Im Mittelpunkt stehen digitale Identitäten und der geschützte Einsatz von Fachanwendungen auf mobilen Endgeräten. mehr...
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...