
Cyber-SicherheitBSI setzt auf GroupAlarm
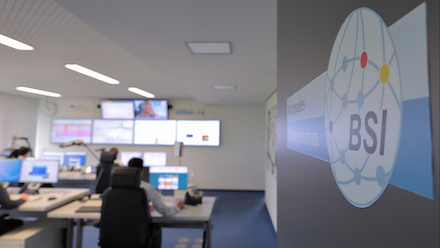
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) setzt künftig das cloudbasierte Alarmierungssystem GroupAlarm ein.
(Bildquelle: Bundesamt für Sicherheit in der Informationstechnik (BSI))
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) setzt ab sofort das cloudbasierte Alarmierungssystem GroupAlarm ein. Wie das BSI mitteilt, soll über die Plattform für Kritische Infrastrukturen die zeitgerechte Alarmierung aller relevanten Akteure bei schweren Cyber-Sicherheitsvorfällen stattfinden. „Dass die oberste Cyber-Sicherheitsbehörde des Bundes unsere Lösung GroupAlarm ausgewählt hat, wirkt für uns wie ein Ritterschlag“, sagt Hanno Heeskens, Geschäftsführer von Anbieter cubos Internet. „Ich glaube, es gibt keine Behörde oder Organisation in Deutschland, die strengere Kriterien für eine cloudbasierte Software anlegt. Wir haben mit GroupAlarm im Rahmen des Auswahlverfahrens alle Kriterien erfüllt und den Zuschlag erhalten. Das freut uns sehr.“
Zu den vom BSI geforderten Kriterien gehören unter anderem die Vorlage eines C5-Testates für Anbieter und Hoster und das Hosting innerhalb Deutschlands. Auch sollten die Alarmierungswege Telefon, SMS, E-Mail und Push-Nachricht per App und Pager abgedeckt sein. Es sollen Einzelpersonen ebenso wie definierte Gruppen in bestimmter Stärke, inklusive Vertretungsregelung und Quittierung, alarmiert werden können. Ebenso sollte ein eigener Workflow abzubilden und eine konfigurierbare Anzeige von Informationen mittels Alarmmonitor enthalten sein. Per REST-API sollten bestehende Systeme gekoppelt werden können. Unter Einhaltung des Datenschutzes sollte die Protokollierung aller Aktionen der Nutzer gewährleistet sein. Außerdem gehörten die Mandantenfähigkeit und Rollenvergabe, ein skalierbares Abrechnungsmodell unter Berücksichtigung sämtlicher Kosten sowie Verfügbarkeit des cloudbasierten Alarmierungssystems von mindestens 99,9 Prozent im Jahresmittel zu den Auswahlkriterien des BSI.
Genau wie Behörden und Organisationen mit Sicherheitsaufgaben (BOS) und Industrieunternehmen muss auch das BSI seinem Schutzauftrag bei kritischen Vorfällen gerecht werden, erklärt das Amt die Hintergründe. Es sei beispielsweise zum Aufbau und Betrieb des Nationalen IT-Krisenreaktionszentrums verpflichtet, um die Reaktion und Bewältigung von schweren Cyber-Sicherheitsvorfällen, besonderen Lagen und IT-Krisen zu gewährleisten. Eine der Kernaufgaben sei dabei die zeitgerechte Alarmierung aller wichtigen Akteure innerhalb und außerhalb der Funktionszeiten des BSI sowie über alle Standorte hinweg. Bislang sei die Alarmierung manuell erfolgt. Je nach Lage sei dies sehr zeitintensiv. Um besser zeitnah reagieren zu können, sollte ein cloudbasiertes Alarmierungssystem eingeführt werden. Als VdS 10000 zertifizierte, webbasierte Alarmierungs- und Kommunikationsplattform diene GroupAlarm der Bewältigung kleiner und großer Krisenfälle in allen Branchen – darunter Unternehmen, Flughäfen und nicht zuletzt Behörden und Organisationen mit Sicherheitsaufgaben. Die Lösung werde nun auf einer eigenen Instanz für das BSI eingerichtet und soll auch von anderen Bundesbehörden genutzt werden können.
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...
Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...