
InnenministerkonferenzCyber-Abwehr und KRITIS stärken
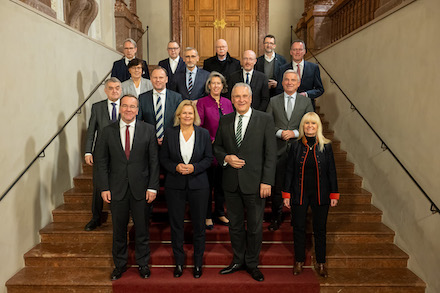
Die Innenministerkonferenz diskutierte unter anderem darüber, wie die Cyber-Abwehr schlagkräftiger gestaltet werden kann.
(Bildquelle: Sebastian Widmann)
Wegen immer komplexer werdender Cyber-Angriffe muss auch die Cyber-Abwehr schlagkräftiger werden. Im Rahmen der 218. „Ständigen Konferenz der Innenminister und -senatoren der Länder“ im bayerischen München wurde daher unter anderem über den Ausbau des Bundesamts für Sicherheit in der Informationstechnik (BSI) zu einer Zentralstelle beraten. Wie etwa das Innenministerium des Saarlands berichtet, soll auf diese Weise die föderale Zusammenarbeit mit dem Bund, die bisher lediglich auf Basis von Amtshilfe möglich war, institutionalisiert und intensiviert werden. Die Kooperation soll dann unter anderem gegenseitige Beratungen und Unterstützung sowie die Einrichtung organisatorischer Verbindungen und gemeinsamer Informationssysteme beinhalten.
Saarlands Innenminister Reinhold Jost betonte die große Bedeutung einer übergeordneten Zentralstelle: „Cyber-Kriminelle halten sich bei ihren Verbrechen nicht an die Grenzen der Bundesländer. Deshalb ist es enorm wichtig, dass eine bundesweite Koordinierung von Sicherheits- und Abwehrmaßnahmen in diesem Bereich erfolgen kann. Gleichzeitig müssen aber auch die bereits bestehenden Sicherheitssysteme der einzelnen Länder Berücksichtigung finden.“ Im Saarland habe man beispielsweise mit dem CISPA – Helmholtz-Zentrum für Informationssicherheit eine innovative Forschungseinrichtung vor Ort, die das Land bei der Verbesserung der digitalen Sicherheitsinfrastruktur maßgeblich unterstützen könne. Solche bereits vorhandenen Optionen dürften nicht außer Acht gelassen werden, so Jost weiter.
Um den Plan zum Ausbau des Bundesamts für Sicherheit in der Informationstechnik erfolgreich umsetzen zu können, ist nach Angaben des Ministers zunächst die Erstellung eines Konzepts mit konkret benannten Aufgabengebieten notwendig. Auf dieser Basis bestehe dann im Anschluss die Möglichkeit, potenzielle Kooperationsfelder für Bund und Länder festzulegen. „Gerade im Hinblick auf die Cyber-Sicherheit dürfen wir keine Zeit verlieren und müssen kontinuierlich effektive Mittel im Kampf gegen die Kriminalität im digitalen Raum aufbauen und weiterentwickeln“, erklärte Jost.
Amtskollege Georg Maier, Thüringens Minister für Inneres und Kommunales, pflichtet dem bei: „Auch wir in Thüringen haben erlebt, wie schnell Computer-Systeme gestört werden können und welche immensen Auswirkungen das hat. Wir müssen auf Augenhöhe mit den Hackern sein, dürfen ihnen von unserem Wissen her sowie bei Soft- und Hardware nicht nachstehen.“ Das BSI sei ein essenzieller Grundpfeiler der Cyber-Abwehr in Deutschland. Er unterstütze die Vorschläge des Bundesinnenministeriums, das BSI – neben dem BKA und dem Bundesamt für Verfassungsschutz – zu einer starken dritten Säule der bundesdeutschen Sicherheitsarchitektur auszubauen, so Maier: „Dass wir auf dieser Konferenz noch nicht zu einer Einigung kamen, bedauere ich sehr, weil wir uns unbedingt und umgehend weiter professionalisieren müssen.“
#fett+ Kritische Infrastruktur schützen #fett-
Neben der Umgestaltung des BSI diskutierte die Innenministerkonferenz außerdem über weitere Aspekte der inneren Sicherheit. So wollen die Innenressorts der Bundesländer das Bundesinnenministerium dabei unterstützen, zügig ein neues Gesetz zum Schutz der Kritischen Infrastruktur in Deutschland zu erarbeiten (KRITIS-Dachgesetz). „Es hat sich noch einmal gezeigt, dass diese Aufgabe nur ressortübergreifend zu bewältigen ist“, so Thüringens Innenminister Georg Maier.
Bislang sind die Rahmenbedingungen für Betreiber Kritischer Infrastruktur in verschiedenen Fachgesetzen geregelt und werden durch unterschiedliche Ministerien und Behörden umgesetzt. Zum Großteil liegen die Kritischen Infrastrukturen zudem in privaten Händen. „Wir brauchen schnell ein KRITIS-Gesetz, das für alle Betreiber klarmacht, welche verbindlichen Maßnahmen und Standards zum Schutz der Strukturen zu gewährleisten sind“, sagte der Innenminister. So brauche es etwa schnell verpflichtende höhere Schutzstandards für Gebäude und Liegenschaften. „Der Staat muss einen festen Rahmen schaffen. Es muss verbindliche Kontrollen und Meldungen bei Vorfällen geben. Gewinninteressen dürfen hier keine Rolle spielen.“
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...

Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...