
SachsenDatenschutzbericht 2021 vorgelegt
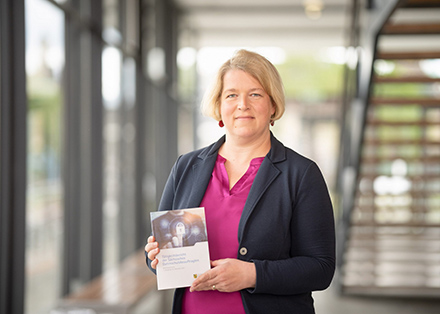
Sachsens Datenschutzbeauftragte Juliane Hunderte hat ihren Tätigkeitsbericht für das Jahr 2021 vorgestellt.
(Bildquelle: SDB, Ronald Bonß)
Die Landesbeauftragte für den Datenschutz in Sachsen, Juliane Hunderte, hat ihren Tätigkeitsbericht für das Jahr 2021 vorgestellt. Der Bericht basiere im Wesentlichen noch auf dem Wirken der Datenschutzbehörde unter ihrem Amtsvorgänger Andreas Schurig, heißt es aus der Sächsischen Staatskanzlei. Schurigs Dienstzeit endete am 31. Dezember 2021. Der Bericht fasst die Schwerpunkte der Aufsichtstätigkeit, Statistiken, Hinweise zur Auslegung der Datenschutz-Grundverordnung, zur Sanktionspraxis und Datenschutz-Rechtsprechung zusammen. Außerdem enthält er eine Übersicht zu den veröffentlichten Dokumenten der Datenschutzkonferenz und des Europäischen Datenschutzausschusses.
Erfasste Corona-Daten fachgerecht löschen
Der Berichtszeitraum umfasst das zweite Pandemiejahr. Zahlreiche Vorgänge standen im Zusammenhang mit Corona-Schutzmaßnahmen. Die Fragestellungen bewegten sich regelmäßig im Spannungsfeld zwischen einem wirksamen Infektionsschutz und den nach Datenschutzrecht zulässigen Eingriffen in die Persönlichkeitsrechte der Bürgerinnen und Bürger.
In Bezug auf die aktuelle Situation betont Juliane Hunderte, dass Unternehmen und Behörden nun verpflichtet seien, noch vorhandene Corona-Datenbestände zu überprüfen und nicht mehr erforderliche Daten zu löschen. Für die Kontaktnachverfolgung, wie sie beispielsweise in Restaurants oder Behörden üblich war, gebe es inzwischen keine gesetzliche Grundlage mehr. Auch Zutrittskontrollen zum Arbeitsplatz entfielen – Arbeitgeber dürfen den Impf-, Genesenen- und Teststatus von Beschäftigten grundsätzlich nicht mehr abfragen. Nur in Einrichtungen und Unternehmen des Gesundheitswesens seien nach wie vor bestimmte Datenverarbeitungen erforderlich und damit rechtskonform, etwa hinsichtlich der einrichtungsbezogenen Impfpflicht. Bei den zu löschenden Informationen und Unterlagen handelt es sich oftmals um besonders schützenswerte Gesundheitsdaten, betonte Hunderte. Solche Dokumente müssten fachgerecht nach DIN 66399 vernichtet werden.
Zahlreiche Beratungen und Beschwerden
Die Beratung in Datenschutzfragen zählte 2021 weiterhin zu den Hauptaufgaben. Mehr als 1.100 Vorgänge entfielen auf diesen Bereich – ein Plus von über neun Prozent gegenüber dem Vorjahr. Das waren fast so viele Fälle wie im Jahr 2018, als die Datenschutz-Grundverordnung wirksam wurde. Zu den Beratungsvorgängen zählte unter anderem ein wissenschaftliches Projekt, bei dem eine Forschungseinrichtung mithilfe von Videobeobachtung Fahrverhalten von E-Scootern untersuchte. Dieses Beispiel zeige, dass es möglich ist, Forschungsdaten so zu verarbeiten, dass die Persönlichkeitsrechte der Bürger bestmöglich geschützt werden, so die Sächsische Datenschutzbeauftragte.
Auch das Aufkommen bei Beschwerden und Hinweisen zu Datenschutzverstößen lag mit 1.254 auf einem hohen Niveau – wie bereits im Vorjahr. Ein Teil davon betraf die so genannten Telemedien wie Websites und Apps. Betreiber von Websites und Apps sollten die Verwendung von Cookies und anderen Technologien dringend überprüfen, rät Hunderte. Hier liege noch viel Aufklärungsarbeit vor ihrer Behörde. Im Tätigkeitsbericht finden Verantwortliche auch ein vereinfachtes Prüfschema, mit dem sich häufige Datenschutzschwachstellen bei Websites und Apps ermitteln lassen.
Risiko für Datenpannen steigt
Nach Artikel 33 der Datenschutz-Grundverordnung sind Verantwortliche verpflichtet, im Falle der Verletzung des Schutzes personenbezogener Daten unverzüglich – möglichst binnen 72 Stunden nach Bekanntwerden der Verletzung – diese der Aufsichtsbehörde zu melden. Im Berichtszeitraum sind 923 Meldungen von Datenschutzverletzungen in der sächsischen Datenschutzbehörde eingegangen. Im Vergleich zum Vorjahr entspricht das einer Steigerung um rund 45 Prozent. Dies gehe mit der fortschreitenden Digitalisierung einher, erläutert die Sächsische Datenschutzbeauftragte. Rund ein Drittel der Meldungen von Datenschutzverletzungen seien auf Cyber-Kriminalität zurückzuführen. Zu den besonderen Vorfällen zählten Anfang 2021 die Sicherheitslücken in Microsoft Exchange-Servern. Weitere Fallgruppen, die im Berichtszeitraum besonders häufig auftraten, waren etwa offene E-Mail-Verteiler, Verlust auf dem Postweg, Verlust von Datenträgern sowie Datenschutzverletzungen durch Auftragsverarbeiter.
Neben den Vorgängen, die im Zusammenhang mit der Pandemie standen, bearbeitete die Behörde auch eine große Vielfalt an weiteren Datenschutzthemen, darunter Videoüberwachung durch Privatleute, Internet-Veröffentlichungen von Wettkampfergebnissen im Jugendgolfsport und die biometrische Zutrittskontrolle in einer Freizeiteinrichtung.
Tätigkeitsbericht der Sächsischen Datenschutzbeauftragten als Print-Ausgabe bestellen
https://www.saechsdsb.de
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...
Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...
Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...
Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...
Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...