
BrandenburgTätigkeitsbericht zum Datenschutz
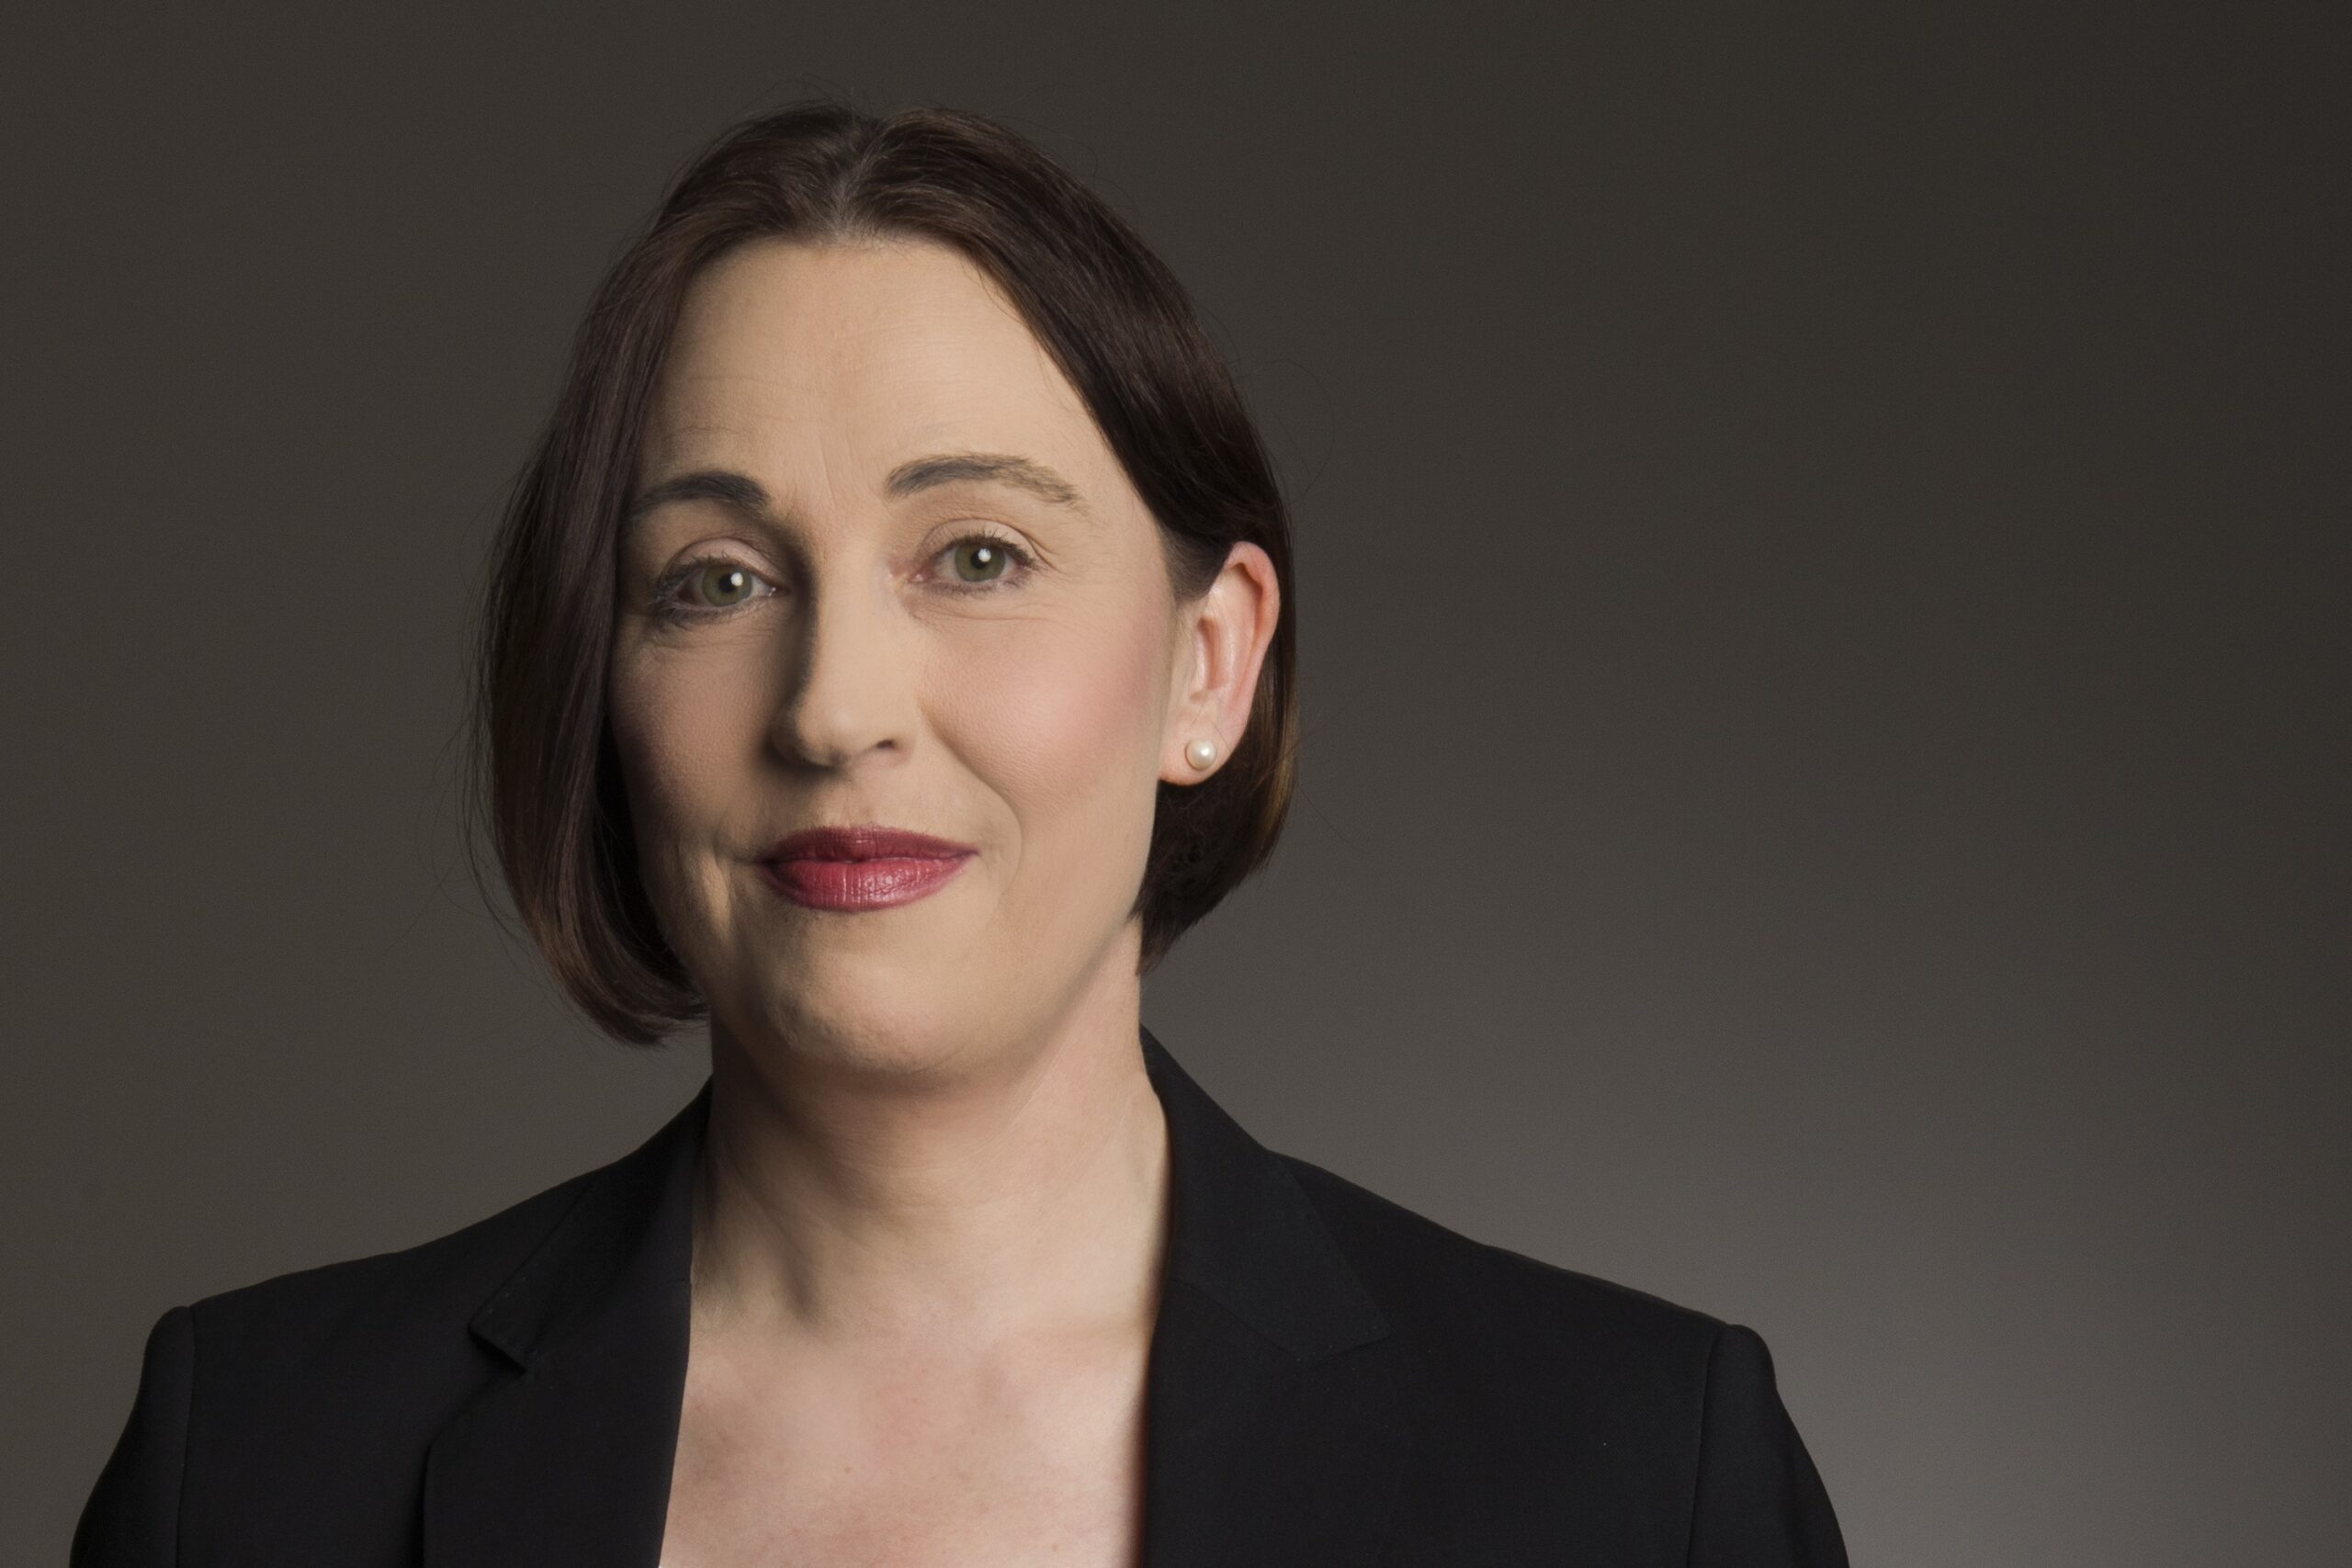
„Wer Künstliche Intelligenz einsetzt, muss die Risiken der Datenverarbeitung einschätzen können und darüber informieren, wie personenbezogene Daten verarbeitet werden“, betont Brandenburgs LDA Dagmar Hartge.
(Bildquelle: LDA Brandenburg)
Brandenburgs Landesbeauftragte für den Datenschutz und für das Recht auf Akteneinsicht (LDA), Dagmar Hartge, hat ihren Tätigkeitsbericht zum Datenschutz für das Jahr 2023 vorgelegt und berichtet nun über die Kernpunkte in einer Pressemeldung.
Um den Grad der tatsächlichen KI-Nutzung zu ermitteln, hatte die Landebeauftragte demnach Umfragen unter Unternehmen und den kommunalen Spitzenverbänden durchgeführt. Dies ergab, dass in Unternehmen noch keine personenbezogenen Daten mittels KI verarbeitet werden, was für die Zukunft aber nicht ausschlossen wird. In den Kommunen gibt es erste KI-Pilotprojekte – etwa zur Verwendung von Chatbots in der Kommunikation mit Bürgerinnen und Bürgern. Das Land Brandenburg diskutiert derzeit eine Landesstrategie zur Künstlichen Intelligenz, hier habe die LDA wesentliche datenschutzrechtliche Aspekte eingebracht.
Unklarheiten um ChatGPT bleiben
Zum Umgang des Unternehmens OpenAI mit personenbezogenen Daten lässt sich laut der LDA noch nichts Abschließendes sagen. OpenAI ist unter anderem Entwickler der generativen KI-Lösung ChatGPT. Im Jahr 2023 hatten die europäischen und deutschen Datenschutzaufsichtsbehörden – auch unter Beteiligung Brandenburgs – das Unternehmen OpenAI aufgefordert, einzelne Fragen zu ChatGPT zu beantworten. Die Auswertung der Antworten sei noch nicht abgeschlossen, es zeige sich aber jetzt schon, dass die Verwendung von Trainingsdaten mit Personenbezug eine datenschutzrechtliche Herausforderung darstellt, so der Bericht aus Brandenburg. Zudem fließen personenbezogene Bewertungen der generierten Texte in die Weiterentwicklung der Systeme ein. Auch stellt sich die Frage, wie transparent die Datenverarbeitung gestaltet ist und wie ChatGPT mit den Daten Minderjähriger umgeht.
Facebook-Fanpages weiter auf dem Prüfstand
Der Streit um die Vereinbarkeit des Betriebs von Facebook-Fanpages durch öffentliche Stellen mit dem Datenschutzrecht ist inzwischen ein Dauerbrenner. In enger Abstimmung mit anderen Aufsichtsbehörden führte die Landesbeauftragte in einem Musterverfahren eine Anhörung der Staatskanzlei des Landes Brandenburg durch. Ziel war eine Unterlassungsverfügung, also die Weisung an die Landesregierung, Facebook-Fanpages abzuschalten. Zwischenzeitlich hatte auch der Europäische Gerichtshof die Argumente der Datenschutzaufsichtsbehörden zusätzlich gestützt: Er sah außerhalb einer wirksamen Einwilligung der Besucher keine ausreichende Rechtsgrundlage für die Verarbeitung personenbezogener Daten beim Betrieb von Fanpages. Zudem erschwerte das Urteil die von Facebook versuchte Umgehung von Datenschutzrechten betroffener Personen. Erst reagierte der Mutterkonzern Meta auf dieses Urteil, indem er neben dem werbefinanzierten Angebot noch ein werbefreies Bezahlabonnement anbot. Zum Jahresende änderte Meta zusätzlich seine Cookie-Richtlinie und informiert seitdem konkret über die Verarbeitung personenbezogener Nutzerdaten beim Einsatz von Cookies auf Fanpages. Da sich die Anhörung maßgeblich auf diesen Aspekt gestützt hatte, entschied die Landesbeauftragte, das Verfahren bis zur Analyse der neuen Richtlinie auszusetzen. Allerdings, so die LDA, sei es derzeit eher unwahrscheinlich, dass aufgrund der Änderungen eine grundlegend andere Beurteilung des Fanpage-Betriebs folgen wird.
Versäumnisse in der Landeshauptstadt Potsdam
Den Angriff auf die IT-Infrastruktur der Landeshauptstadt Potsdam im Dezember 2022 nahm die Landesdatenschutzbeauftragte zum Anlass, zu überprüfen, ob die Stadtverwaltung aus dem vorangegangenen Vorfall im Jahr 2020 die richtigen Konsequenzen gezogen hatte. Eine Sichtung der einschlägigen Dokumentationen habe „ein ernüchterndes Ergebnis“ gezeigt. Unter anderem fehlte ein gültiges Datenschutz- und Informationssicherheitskonzept, welches geeignete und angemessene technische und organisatorische Maßnahmen dokumentiert, um die Risiken der Verarbeitung personenbezogener Daten für die Betroffenen zu minimieren. Ähnliches gelte auch für das Verzeichnis der Verarbeitungstätigkeiten. Zeitpläne und Fristen, welche die Stadtverwaltung sich selbst gesetzt hatte, um die LDA über den Fortschritt der Erstellung dieser Dokumentationen zu informieren, hielt sie nicht ein; auch die Verantwortlichkeiten innerhalb der Behörde seien ungeklärt. Gesetzlich geforderte Unterlagen wurden nicht vorgelegt. Die Landesbeauftragte hat mittlerweile eine Verwarnung ausgesprochen, bleibt mit der Stadtverwaltung aber im Austausch, bis die erforderlichen Nachweise vollständig vorliegen.
Weitere Gegenstände des Berichts sind Bußgelder wegen festgestellter datenschutzrechtlicher Verstöße, unbefugte Datenabfragen in Krankenhäusern sowie Datenschutzbeschwerden – oft wegen Videoüberwachung – deren Zahl sich auf hohem Niveau stabilisiert habe.
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...
Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...