
InterviewRessourcen als größte Hürde
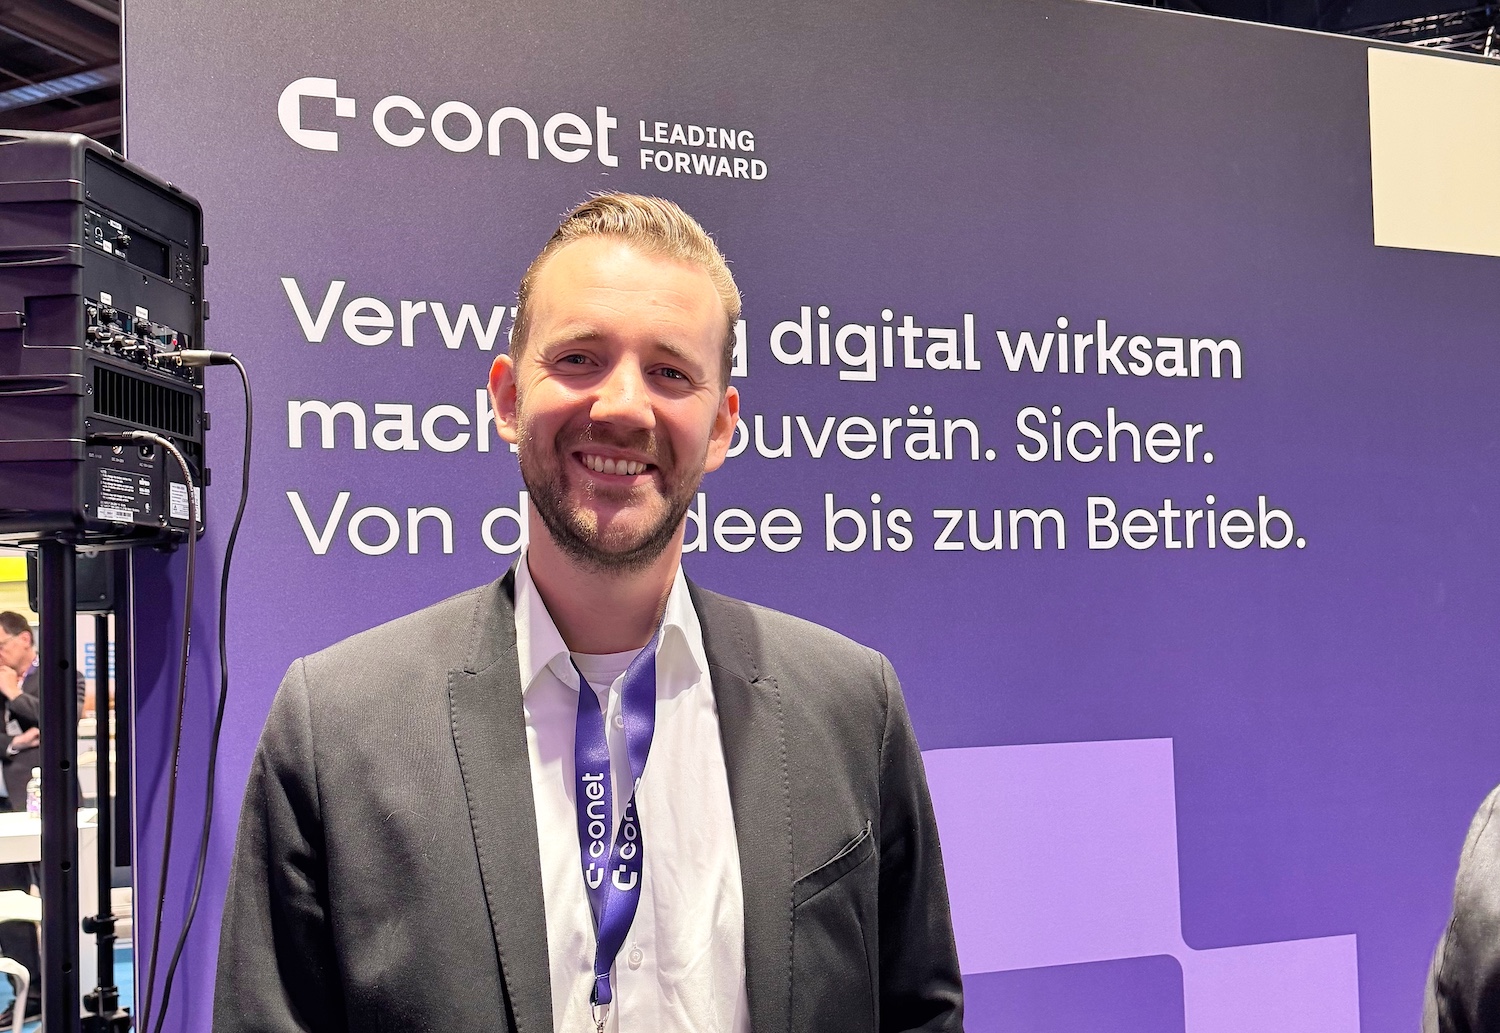
Dr. Philip Zweihoff ist Vice President Cloud bei conet Deutschland. Er und sein Team unterstützen Behörden und Unternehmen bei der Umsetzung ihrer IT-Strategie mit Fokus auf digitale Souveränität, cloud-native Softwareentwicklung und hochautomatisierte Infrastrukturen.
(Bildquelle: K21 media GmbH)
Herr Dr. Zweihoff, digitale Souveränität gehört zu den zentralen Themen der Smart Country Convention. conet setzt dabei auf Multi-Cloud-Strategien. Warum ist dieser Ansatz für die öffentliche Verwaltung so wichtig?
Wir orientieren uns an den Anforderungen unserer Kunden und insbesondere an den Maßgaben des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Dort wird digitale Souveränität vor allem mit Handlungsfreiheit und Wechselfähigkeit verbunden. Das halte ich für einen sehr pragmatischen Ansatz. Souveränität entsteht nicht automatisch dadurch, dass man sich für einen bestimmten Cloud-Anbieter entscheidet, der als besonders souverän gilt. Vielmehr geht es darum, IT-Infrastrukturen so aufzubauen, dass Behörden zwischen unterschiedlichen Anbietern wechseln können. Sie müssen für jeden Anwendungsfall entscheiden können, welche Lösung hinsichtlich Kosten, Nutzen und Risiken am besten geeignet ist. Eine Multi-Cloud-Strategie schafft dafür die technischen Voraussetzungen. Sie ermöglicht es, Fachanwendungen und andere IT-Dienste flexibel auf verschiedene Cloud-Umgebungen zu verteilen und bei veränderten Rahmenbedingungen schnell zu reagieren. Gerade angesichts der geopolitischen Entwicklungen ist diese Handlungsfähigkeit entscheidend.
Das bedeutet, dass die verschiedenen Cloud-Anbieter tatsächlich parallel genutzt werden und nicht nur theoretisch als Alternativen zur Verfügung stehen?
Genau. Technisch erreichen wir das durch eine einheitliche Abstraktionsschicht. Dabei sprechen wir nicht mehr über die spezifischen Angebote eines einzelnen Providers, sondern über grundlegende Funktionen wie Rechenleistung, Containerbetrieb, Messaging oder KI-Dienste. Ziel ist es, einen gemeinsamen technischen Nenner zu schaffen, der über verschiedene Cloud-Umgebungen hinweg funktioniert. Dadurch werden Anwendungen portabler und Abhängigkeiten reduziert.
Ein Beispiel für diesen Ansatz ist das Informationstechnikzentrum Bund (ITZBund), mit dem conet zusammenarbeitet. Wie sieht die Multi-Cloud-Strategie dort konkret aus?
Das ITZBund verfolgt bereits seit vielen Jahren eine Multi-Cloud-Strategie. Dabei kommen beispielsweise Amazon Web Services (EuSC) und eigene Rechenzentrumsinfrastrukturen (IONOS und Bundescloud 2.0) zum Einsatz. Die wichtigsten Auswahlkriterien sind der jeweilige Schutzbedarf und die Geheimschutzeinstufung. Eine öffentlich zugängliche Webseite mit geringem Schutzbedarf kann beispielsweise kostengünstig und schnell über AWS bereitgestellt werden. Bei besonders schutzbedürftigen Informationen oder Verschlusssachen kommen dagegen entsprechend abgesicherte Umgebungen infrage, etwa im eigenen Rechenzentrum oder in isolierten Cloud-Infrastrukturen. AWS eignet sich darüber hinaus sehr gut für Entwicklungs- und Testumgebungen oder Innovationsprojekte. Dort stehen spezialisierte Dienste und Rechenressourcen zur Verfügung, die sich in einer eigenen Infrastruktur häufig nur mit erheblichem Aufwand bereitstellen ließen. Man muss schließlich auch die Wirtschaftlichkeit im Blick behalten. Gemeinsam mit der Multi-Cloud-Abteilung des ITZBund haben wir die technischen Grundlagen für diesen Ansatz geschaffen. Die dort gewonnenen Erfahrungen werden inzwischen auch als Blaupause von anderen Behörden genutzt.
Warum sind amerikanische Hyperscaler trotz der Diskussion um digitale Souveränität weiterhin so attraktiv?
Weil sie in bestimmten Bereichen nach wie vor einen erheblichen funktionalen Vorsprung haben. AWS bietet beispielsweise eine enorme Zahl hochspezialisierter Dienste für unterschiedlichste Anwendungsfälle. Europäische Anbieter wie IONOS oder STACKIT verfügen bislang über ein kleineres Portfolio. Das ist zunächst einmal eine Folge der längeren Markterfahrung und der großen internationalen Kundenbasis der Hyperscaler. Es wäre wenig sinnvoll, diese Unterschiede zu ignorieren. Entscheidend ist deshalb nicht, grundsätzlich auf bestimmte Anbieter zu verzichten, sondern ihre Leistungen dort einzusetzen, wo es fachlich, wirtschaftlich und hinsichtlich der Souveränitätsanforderungen und Risiken vertretbar ist.
Kommen wir zur Registermodernisierung. Mit dem Nationalen Once-Only-Technical-System (NOOTS) sollen Daten künftig zwischen Behörden ausgetauscht werden können, ohne dass Bürgerinnen und Bürger dieselben Angaben mehrfach machen müssen. Wie gut ist die Verwaltung darauf vorbereitet?
„Souveränität lässt sich nicht mit einer einzigen Zahl messen“
Das ist sehr unterschiedlich. Wir sehen zwischen den Behörden erhebliche Unterschiede beim technischen Modernisierungsstand. Viele Organisationen haben über Jahre technische Schulden aufgebaut, die eine Anbindung an neue Systeme erschweren. Manche Behörden verfügen beispielsweise bereits über moderne Schnittstellen und gut dokumentierte Fachverfahren. Andere müssen zunächst erhebliche Vorarbeiten etwa in Bezug auf Datenhaltung und Struktur leisten, bevor sie überhaupt die technischen Voraussetzungen für eine Anbindung an NOOTS erfüllen können.
Als möglicher Zeitpunkt für den vollständigen Abschluss der Registermodernisierung wird immer wieder das Jahr 2038 genannt. Halten Sie eine schnellere Umsetzung für realistisch?
Ich bin grundsätzlich Optimist. Ich glaube, dass wir als Land und gemeinsam mit den IT-Dienstleistern durchaus in der Lage wären, schneller voranzukommen. Die größten Schwierigkeiten liegen häufig weniger in der Technik als in den organisatorischen Rahmenbedingungen. Behörden müssen ihr Tagesgeschäft bewältigen, neue gesetzliche Anforderungen umsetzen und gleichzeitig zusätzliche Modernisierungsprojekte stemmen. Dafür stehen oft nicht die notwendigen personellen Ressourcen zur Verfügung. Hier können externe Dienstleister stärker unterstützen. Wir bieten beispielsweise an, entsprechende Modernisierungsvorhaben vollständig zu begleiten und umzusetzen. Technische Probleme lassen sich lösen. Entscheidend ist, dass die Behörden organisatorisch in die Lage versetzt werden, solche Projekte auch tatsächlich voranzubringen.
conet bietet dafür einen sogenannten RegMo Check an. Was wird dabei untersucht?
Wir betrachten sowohl die organisatorischen als auch die technischen Voraussetzungen einer Behörde. Zunächst prüfen wir, ob die Organisation überhaupt so aufgestellt ist, dass sie die Anforderungen der Registermodernisierung erfüllen kann. Dazu gehört beispielsweise die Frage, ob Verantwortlichkeiten klar geregelt sind, ausreichend Ressourcen zur Verfügung stehen und welche organisatorischen Veränderungen notwendig wären. Auf der technischen Seite untersuchen wir die vorhandenen Fachverfahren, Schnittstellen und deren Dokumentation. Daraus entsteht eine Analyse der Lücken zwischen dem aktuellen Zustand und den Anforderungen der Registermodernisierung. Am Ende erhält die Behörde konkrete Handlungsempfehlungen mit unterschiedlichen Umsetzungsoptionen. Dabei berücksichtigen wir auch, welche Aufgaben intern übernommen werden können und wo externe Unterstützung sinnvoll ist.
Wie fällt Ihre bisherige Bilanz aus? Sind die meisten Behörden bereits auf einem guten Weg?
Das ist zum jetzigen Zeitpunkt noch schwer zu sagen. Der tatsächliche Modernisierungsbedarf zeigt sich häufig erst bei einer detaillierten Untersuchung. Behörden, bei denen IT unmittelbar zur Kernaufgabe gehört, sind in der Regel besser aufgestellt. Das BSI ist dafür ein Beispiel. Wo IT vor allem als unterstützendes Werkzeug betrachtet wird, ist der Modernisierungsgrad häufig geringer. Was mich aber sehr positiv stimmt: Wir erleben in den Behörden praktisch keinen grundsätzlichen Widerstand gegen die Registermodernisierung. Im Gegenteil, die Bereitschaft zur Veränderung ist groß. Das Bewusstsein für die Notwendigkeit ist vorhanden. Häufig fehlen schlicht die Ressourcen, um die vorhandenen Altlasten aufzuarbeiten und die neuen Anforderungen gleichzeitig umzusetzen.
conet bietet auch einen Sovereignty Readiness Check an. Wie lässt sich überhaupt feststellen, wie digital souverän eine Behörde ist?
Dafür gibt es inzwischen unterschiedliche Bewertungsmodelle. Wir orientieren uns zur Untersuchung auf dem Level von Architekturen und Organisationen insbesondere an den einschlägigen Vorgaben und Kriterien des Bundes und des BSI sowie an europäischen Rahmenwerken. Allerdings haben wir festgestellt, dass sich digitale Souveränität abseits von Einzelprodukten nicht sinnvoll auf einen einzigen Kennwert reduzieren lässt. Man muss sehr viel differenzierter vorgehen, teilweise bis auf die Ebene einzelner Fachverfahren. Die entscheidende Frage lautet zunächst: Welchen Grad an Souveränität benötige ich für eine bestimmte Anwendung? Nicht jede Abhängigkeit ist automatisch problematisch. Manchmal kann es durchaus sinnvoll sein, bestimmte Abhängigkeiten bewusst einzugehen, wenn der Nutzen die Risiken überwiegt. Entscheidend ist, dass diese Risiken bekannt sind und aktiv gesteuert werden.
„Für viele Verwaltungsaufgaben reichen europäische KI-Modelle bereits aus“
In der öffentlichen Diskussion wird digitale Souveränität häufig auf die Abhängigkeit von amerikanischen Technologiekonzernen reduziert. Sie betrachten aber auch einzelne Fachverfahren und deren Hersteller?
Unbedingt. Ich glaube, dass dieses Verständnis in der Breite noch nicht ausreichend angekommen ist. Auch die Abhängigkeit von einem einzelnen Fachverfahrenshersteller kann ein erhebliches Souveränitätsrisiko darstellen. Deshalb führen wir im Rahmen unseres Checks eine detaillierte Risikoanalyse durch. Ein wichtiges Instrument ist dabei das Enterprise Architecture Management. Damit erfassen wir zunächst die vorhandene IT-Landschaft und ihre Abhängigkeiten. Das klingt selbstverständlich, ist es aber nicht. Nicht immer haben Behörden einen vollständigen oder aktuellen Überblick über ihre gesamte Systemlandschaft. Wir sprechen teilweise über mehrere Hundert Fachverfahren mit unterschiedlichsten technischen Grundlagen. Erst wenn diese Transparenz geschaffen ist, können wir gemeinsam mit der Behörde ein Zielbild entwickeln und festlegen, welche Maßnahmen für die einzelnen Anwendungen notwendig sind, um Risiken zu reduzieren und den gewünschten Souveränitätsgrad zu erreichen.
Das Land Schleswig-Holstein verfolgt eine konsequente Open-Source-Strategie und ersetzt zunehmend proprietäre Software. Ist Open Source aus Ihrer Sicht der Königsweg zur digitalen Souveränität?
Open Source ist auf jeden Fall ein wichtiger Weg. Ich persönlich bin ein großer Befürworter. Allerdings darf man die Risiken nicht unterschätzen. Man löst sich zwar von der Abhängigkeit eines einzelnen Herstellers, begibt sich unter Umständen aber in eine andere Form der Abhängigkeit, nämlich von der Community, die eine Software entwickelt und pflegt. Wenn diese Community nicht ausreichend Ressourcen hat, kann das beispielsweise dazu führen, dass Weiterentwicklungen oder sicherheitsrelevante Updates nicht schnell genug bereitgestellt werden. Deshalb muss man auch bei Open Source genau hinschauen. Wir beteiligen uns selbst an Open-Source-Projekten, beispielsweise NeoNephos, das Komponenten für souveräne Cloud-Infrastrukturen bereitstellt. Solche Ansätze
funktionieren besonders gut, wenn es eine verlässliche organisatorische und finanzielle Unterstützung gibt. Meine Empfehlung lautet deshalb: Wenn die öffentliche Verwaltung stärker auf Open Source setzen möchte, sollte sie sich auch aktiv an der Entwicklung und Pflege dieser Lösungen beteiligen.
Ein konkretes Beispiel ist die Bürosoftware. Mit openDesk steht eine Alternative zu Microsoft 365 bereit. Ist sie inzwischen so leistungsfähig, dass Behörden problemlos umsteigen können?
Aus meiner Erfahrung bietet openDesk für viele Aufgaben eine weitgehend vergleichbare Funktionalität. Die eigentliche Herausforderung liegt häufig weniger in der Technik als bei den Anwenderinnen und Anwendern. Menschen, die jahrelang mit Microsoft-Produkten gearbeitet haben, kennen die Programme bis ins Detail. Wenn plötzlich Schaltflächen anders angeordnet sind oder Funktionen anders heißen, kann das bereits zu erheblichen Schwierigkeiten im Arbeitsalltag führen. Man darf diesen Veränderungsprozess nicht unterschätzen. Ich habe mit Behörden gesprochen, die genau deshalb vor einem Wechsel zurückschrecken. Sie befürchten, dass ihre Beschäftigten zunächst nicht mehr so effizient arbeiten können wie gewohnt. Wenn sich ein Land wie Schleswig-Holstein dennoch bewusst für diesen Weg entscheidet, verdient das Respekt. Denn damit ist erheblicher Aufwand für Schulung, Unterstützung und organisatorische Veränderungen verbunden. Allerdings muss nicht jede Behörde denselben Weg gehen. Auch Microsoft-Lösungen können mit geeigneten Betriebsmodellen, Governance-Maßnahmen und Exit-Strategien weiterhin eine geeignete Option sein.
KI-Agenten könnten die Bedienung einzelner Programme überflüssig machen
Wie beurteilen Sie in diesem Zusammenhang Angebote wie die Delos Cloud, die Microsoft-Technologie unter besonderen Souveränitätsbedingungen bereitstellen sollen?
Wenn die zentrale Sorge in einer möglichen Abhängigkeit von amerikanischen Anbietern liegt, können solche Modelle ein sehr sinnvoller Schritt sein. Insbesondere unter Kosten-Nutzen-Gesichtspunkten können sie attraktiv sein. Natürlich würde eine vollständig selbst betriebene Open-Source-Lösung theoretisch einen noch höheren Grad an Unabhängigkeit ermöglichen. Aber auch das hat seinen Preis und bringt eigene Risiken mit sich. Deshalb plädiere ich dafür, nicht dogmatisch vorzugehen. Für manche Behörden ist Open Source die richtige Wahl, für andere kann eine entsprechend abgesicherte Microsoft-Umgebung sinnvoller sein. Digitale Souveränität bedeutet, diese Entscheidungen bewusst und auf Grundlage einer fundierten Risikoabwägung treffen zu können.
Ein weiteres großes Thema der Messe ist Künstliche Intelligenz. Viele Behörden experimentieren bereits mit KI, häufig allerdings noch in Pilotprojekten. Was empfehlen Sie Organisationen, die KI systematisch einsetzen wollen?
Zunächst einmal sollten sie eine klare KI-Strategie entwickeln. KI darf kein Selbstzweck sein. Eine Behörde muss sich fragen, welche konkreten Ziele sie mit dem Einsatz erreichen möchte und wo tatsächlich ein Mehrwert entsteht. Der zweite entscheidende Punkt ist die Governance. Es muss klar geregelt sein, wer auf welche KI-Systeme zugreifen darf, welche Daten verarbeitet werden können und welche Sicherheits- und Datenschutzanforderungen gelten. Wir haben dafür technische Lösungen wie die AI Control Plane entwickelt, mit denen sich solche Regeln und Zugriffsrichtlinien umsetzen lassen.
Anschließend stellt sich die Frage nach den geeigneten KI-Modellen und ihrer Betriebsumgebung. Die meisten Behörden werden große KI-Modelle schon aufgrund der erforderlichen Hardware nicht selbst betreiben können. Damit sind wir wieder bei der Frage der Cloud-Anbieter und der digitalen Souveränität.
Müssen Behörden für einen souveränen KI-Einsatz auf europäische Modelle setzen? Und können diese mit amerikanischen Angeboten wie ChatGPT oder Gemini mithalten?
Ich würde mir wünschen, dass wir in Deutschland oder Europa auch bei den leistungsfähigsten KI-Modellen zur Weltspitze aufschließen. Mistral ist bereits sehr gut, liegt bei verschiedenen Benchmarks aber noch hinter den führenden amerikanischen Modellen. Allerdings muss man unterscheiden, für welche Aufgaben ein Modell eingesetzt werden soll. Für viele typische Tätigkeiten in der öffentlichen Verwaltung reichen die Fähigkeiten europäischer Modelle bereits vollkommen aus. Denken Sie beispielsweise an Dokumentenverarbeitung, Textanalyse oder die Bearbeitung umfangreicher Unterlagen. Das sind Einsatzfelder, in denen Modelle wie Mistral sehr gut genutzt werden können. Natürlich gibt es auch Behörden mit hochkomplexen wissenschaftlichen oder technischen Aufgaben, die andere Anforderungen stellen. Aber für einen großen Teil der Verwaltungsarbeit müssen es nicht zwingend die leistungsfähigsten Modelle auf dem Markt sein.
„Digitale Souveränität bedeutet vor allem, handlungsfähig zu bleiben“
Wenn wir drei Jahre nach vorne schauen: Was sollten Behörden jetzt tun, um die Möglichkeiten von KI künftig umfassend nutzen zu können?
Sie müssen vor allem ihre Digitalisierung konsequent fortsetzen und ihre Fachanwendungen modernisieren. Ein wesentlicher Schritt ist, bestehende Verfahren cloudfähig zu machen. Dabei ist zunächst zweitrangig, für welche Cloud sich eine Behörde entscheidet. Wichtig ist, dass Anwendungen so vorbereitet werden, dass sie in modernen Cloud-Umgebungen betrieben werden können. Dort lassen sich Betriebsprozesse vereinfachen und KI-Dienste wesentlich leichter integrieren. Das ist aus meiner Sicht einer der größten Hebel für die kommenden Jahre.
Wie könnte der Arbeitsalltag in einer Behörde dann konkret aussehen?
Ich kann mir vorstellen, dass wir in einigen Jahren deutlich stärker mit agentischen KI-Systemen arbeiten werden. Dann könnte die heutige Diskussion darüber, welches Office-Programm verwendet wird und wo sich welche Schaltfläche befindet, weitgehend an Bedeutung verlieren. Ein Sachbearbeiter würde morgens seine Aufgaben erhalten und einem KI-Agenten entsprechende Anweisungen geben. Der Agent könnte anschließend die erforderlichen Anwendungen und Systeme selbstständig ansteuern, Daten zusammenführen und einzelne Arbeitsschritte ausführen. Die Beschäftigten würden stärker die Ergebnisse kontrollieren, Entscheidungen treffen und die Prozesse überwachen, statt sich selbst durch zahlreiche unterschiedliche Programme arbeiten zu müssen.
Darin liegt ein enormes Effizienzpotenzial. Gerade angesichts des demografischen Wandels und des zunehmenden Fachkräftemangels wird die Verwaltung solche Möglichkeiten nutzen müssen.
Ist das noch Zukunftsmusik oder werden solche agentischen Systeme bereits in der Verwaltung erprobt?
Es gibt bereits verschiedene Vorhaben, die genau in diese Richtung gehen. Auch wir sind an entsprechenden Projekten beteiligt. Die Grundidee besteht darin, dass Verwaltungsbeschäftigte künftig nicht mehr selbst jeden einzelnen Schritt in unterschiedlichen Fachanwendungen durchführen müssen. Stattdessen übernehmen KI-Agenten die technische Orchestrierung der Abläufe, während die Menschen Anweisungen geben und die Ergebnisse überwachen. Ich bin optimistisch, dass wir hier in den kommenden Jahren erhebliche Fortschritte sehen werden.
Interview: Souveränität heißt Kontrolle
[21.10.2026] Digitale Souveränität, sichere Verschlüsselung und die Bedrohung durch Quantencomputer: Die öffentliche Verwaltung muss sich auf neue Herausforderungen einstellen. Warum die Kontrolle über kryptografische Schlüssel entscheidend ist, erläutert Rasmus Lemke von Thales im Interview mit move – moderne verwaltung auf der Smart Country Convention 2026. mehr...
Bayern: Wahlfreiheit bei Technologien
[19.10.2026] Bei einem Souveränitätsgipfel in Berlin hat Bayerns Digitalminister Fabian Mehring vor den Risiken technologischer Abhängigkeiten gewarnt. Statt digitaler Abschottung fordert er europäische Alternativen, offene Schnittstellen und eine strategische IT-Beschaffung. mehr...
Interview: Souveränität hat drei Pfeiler
[19.10.2026] Für Heiner Genzken sind Datenschutz, Resilienz und europäische Wertschöpfung die entscheidenden Säulen digitaler Souveränität. Im Interview mit move - moderne verwaltung auf der Smart Country Convention 2026 erläutert der A1-Digital-Experte, warum das so ist. mehr...
openDesk: Pilotangebot auf dem Marktplatz gestartet
[14.10.2026] Das Zentrum für Digitale Souveränität und die Genossenschaft govdigital bringen openDesk als Software-as-a-Service auf den Marktplatz Deutschland Digital. Pilotpakete sind buchbar, das Produktivangebot für Januar 2027 angekündigt. Es richtet sich an Länder und Kommunen. mehr...
Nordrhein-Westfalen: Neues Rechenzentrum stärkt digitale Souveränität
[28.09.2026] Die Finanzverwaltung Nordrhein-Westfalen hat in Kaarst bei Düsseldorf ein neues Rechenzentrum eröffnet. Der weitgehend klimaneutral betriebene Standort bildet das digitale Rückgrat für mehr als 100 Finanzämter und über 30.000 Beschäftigte. mehr...
mIT: Cloud-Stack fürs eigene Rechenzentrum
[17.09.2026] Öffentliche Verwaltungen und Unternehmen können die Cloud-Plattform der mitteldeutschen IT künftig als Private Cloud im eigenen Rechenzentrum betreiben. Damit sollen insbesondere Organisationen mit hohen Anforderungen an Datenschutz und digitale Souveränität angesprochen werden. mehr...
moresophy: KI braucht Transparenz
[16.09.2026] Ein europäischer Hosting-Standort allein sorgt noch nicht für digitale Souveränität beim Einsatz Künstlicher Intelligenz. Nach Einschätzung von Professor Heiko Beier von moresophy sind ebenso Kontrolle über Daten und Nachvollziehbarkeit der KI-Ergebnisse entscheidend. mehr...
Mecklenburg-Vorpommern/Schwarz Digits: Kooperation für souveräne Landes-IT
[08.09.2026] Mecklenburg-Vorpommern baut gemeinsam mit Schwarz Digits die digitale Infrastruktur der Landesverwaltung aus. Geplant sind eine hybride Cloud für Land und Kommunen sowie ein zentraler digitaler Arbeitsplatz für rund 16.000 Lehrkräfte und weitere Schulbeschäftigte. mehr...
Schleswig-Holstein: Telefonie wird Open Source
[12.08.2026] Schleswig-Holstein erneuert die Telefonie der Landesverwaltung: Die Open-Source-Plattform OSKAR soll die heterogene Infrastruktur modernisieren und das bisher genutzte proprietäre System ersetzen. Den Auftrag erhielt das Flensburger Software-Unternehmen Viakom. mehr...
Impulspapier: Digitale Souveränität in Deutschland und Europa
[10.08.2026] Bundesbank-Vorständin Fritzi Köhler-Geib, BSI-Präsidentin Claudia Plattner und Hessens Digitalministerin Kristina Sinemus haben ein Impulspapier zur digitalen Souveränität vorgelegt. Zu den Kernpunkten zählen die Bündelung europäischer Kompetenzen bei Schlüsseltechnologien und der Abbau regulatorischer Unterschiede zwischen den Mitgliedstaaten. mehr...
Deutschland/Frankreich: Kooperation bei KI-Sicherheit und digitaler Souveränität
[27.07.2026] Deutschland und Frankreich bauen ihre Zusammenarbeit bei KI-Sicherheit und digitaler Souveränität aus. Die Vereinbarungen sollen gemeinsame Bewertungen leistungsfähiger KI-Modelle ermöglichen und Europas Rolle bei der sicheren Nutzung von Künstlicher Intelligenz stärken. mehr...
openDesk: Weiterarbeiten in der Krise
[24.07.2026] Ein groß angelegtes Pilotprojekt mit mehreren Sozialversicherungsträgern hat openDesk als Notfallarbeitsplatz unter Realbedingungen getestet. Die vom ZenDiS gesteuerte Erprobung verlief erfolgreich. Der Einsatz von openDesk als souveränem Notfallarbeitsplatz soll weiter skaliert werden. mehr...
Bundestag/OSBA: Behörden dürfen Open Source ausschreiben
[20.07.2026] Der Einsatz quelloffener Software gilt als ein wichtiger Baustein, um einzelne Behörden und den Staat als Ganzes digital souveräner aufzustellen. Bei der Vergabe gibt es aber noch viele Unsicherheiten. Ein Gutachten des Bundestags räumt viele davon aus. Die OSBA berichtet. mehr...
Schleswig-Holstein: Fachverfahren per Low Code
[09.07.2026] Schleswig-Holstein will in seiner Landesverwaltung mehr als 100 Fachverfahren ersetzen, die bislang auf Microsoft Access basieren. Für neue webbasierte Anwendungen kommt eine Low-Code-Plattform von mgm zum Einsatz. Andere Verwaltungen sollen die entwickelten Lösungen nachnutzen können. mehr...