
GreenboneSicher im Homeoffice
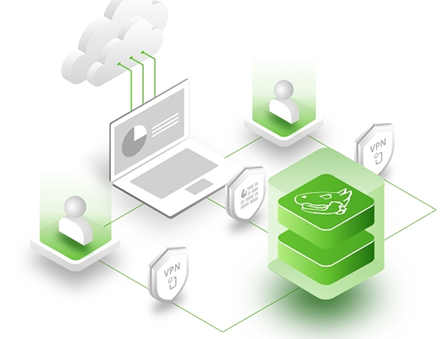
Eine gute Vulnerability-Management-Lösung scannt das gesamte Homeoffice-Netzwerk auf Schwachstellen.
(Bildquelle: Greenbone)
Nur dank schnell eingeführter Homeoffice-Lösungen konnten zu Beginn der Corona-Pandemie viele Unternehmen und Behörden den Betrieb aufrechterhalten und gleichzeitig ihre Mitarbeiter schützen. Das beschreibt Elmar Geese, COO bei Greenbone, in einem Kommentar über das sichere Arbeiten im Homeoffice. Allerdings bleibe fraglich, ob der Fernzugriff etwa auf das Firmennetzwerk überall die notwendige Vertraulichkeit, Verfügbarkeit und Integrität gewährleistet. Die Sicherheit des Homeoffice-Konzepts gehöre in vielen Fällen daher dringend auf den Prüfstand, zumal sich heute abzeichne, dass das Arbeiten von zu Hause auch nach der Corona-Zeit eine Option für den Berufsalltag ist.
Ein Homeoffice-Arbeitsplatz sei nicht per se unsicher, aber stärker gefährdet. Warum? Der Laptop befinde sich nicht mehr im geschützten Unternehmens- oder Behördennetzwerk, in welchem die IT-Abteilung Sicherheitsrichtlinien durchsetzt. In den eigenen vier Wänden bilde der Arbeits- (oder Privat-)Rechner einen Teil des Heimnetzwerks. Über dieses sollte ein Mitarbeiter mit einem kryptografisch abgesicherte Virtual Private Network (VPN) eine Verbindung etwa in die firmeneigene Infrastruktur aufbauen, schreibt Geese. Zum einen vergrößere sich dadurch jedoch die Angriffsfläche, zum anderen steige die Wahrscheinlichkeit, dass Schwachstellen auftreten.
Support notwendig
Ein schlecht oder gar nicht gesichertes WLAN mache es Hackern leicht, mit Viren oder Trojanern anzugreifen. Mitarbeiter müssten deshalb das Standard-Administrator-Passwort für ihr WLAN zu Hause durch ein neues, starkes Passwort ersetzen. Ebenso grundlegend sei es, die WPA2-Verschlüsselung (Wi-Fi Protected Access 2) zu aktivieren. Bereits bei diesen Basics sollte die interne IT für etwaige Unterstützung parat stehen. Ihr Support sei zudem notwendig, um festzustellen, auf welchem Sicherheitsniveau sich das Heimnetzwerk und seine angeschlossenen Geräte bewegen. Fakt sei: Das schwächste Glied bestimmt über die Sicherheit im gesamten Netzwerk. Auch der Uralt-PC für die Kinder brauche das aktuelle Antivirus-Update, damit dieser keine Schad-Software im Unternehmens- oder Behördennetzwerk verbreitet. Weitere wichtige zu klärenden Fragen sind laut Geese unter anderem: Auf welchem Release-Stand ist der Router? Und trennen Mitarbeiter strikt Arbeits- und Privatnutzung?
Rollenbasierte Zugriffsrechte
Wie Mitarbeiter Daten austauschen und teilen, regeln Unternehmen und Behörden in rollenbasierten Zugriffsrechten. Diese müssten sie auf die Nutzergruppen im Homeoffice übertragen und anpassen. Technisch lasse sich der Zugriff auf benötigte Ressourcen via VPN realisieren. Allerdings hänge die Sicherheit davon ab, wie die virtuellen Sicherheitstunnel konfiguriert sind. So habe die Einstellung, bei der reine Internet-Anfragen vom Homeoffice aus direkt an einen Server im Internet gehen, eine mögliche Konsequenz: Einem Mitarbeiter wird das Nutzerrecht eingeräumt, Dateien aus dem Internet herunterzuladen und zu installieren. So bestehe die Gefahr, dass er seinen Laptop mit Schad-Software infiziert. Dieses Szenario lasse sich verhindern, indem der gesamte Datenverkehr über die Unternehmens oder Behörden-IT gelenkt wird. In dem Fall würden Firewalls beim Download greifen.
An Schwachstellen-Management anbinden
Wichtiger Bestandteil eines Sicherheitskonzepts ist ein leistungsfähiges Schwachstellen-Management, erklärt der Greenbone-COO. Dieses sollte auch Homeoffice-Umgebungen kontinuierlich auf Sicherheitslücken scannen und Gegenmaßnahmen vorschlagen, wie Konfigurationsanpassungen und Patches. Bevor eine cloudbasierte Lösung wie die Greenbone Managed Service Platform (GMSP) Homeoffice-Netze schnell, einfach und zuverlässig auf Schwachstellen durchleuchte, müsse die interne IT lediglich ein neues Gateway auf der Cloud-Plattform anlegen und dem Mitarbeiter zur Verfügung stellen. Die Nutzer würden es dann als virtuelle Maschine etwa auf dem Firmen-Laptop installieren und den Scan starten.
Der Weg zum sicheren Heim- und damit Unternehmensnetzwerk führe über sicheres WLAN zu Hause, rollenbasierte Zugriffsrechte, richtig konfigurierte VPN ins Firmen- oder Behördennetz und ein Schwachstellen-Management, das ständig auch die Homeoffice-Umgebungen auf Gefahrenquellen scannt. Zusätzlich müssten Firmen und Behörden ihre Mitarbeiter sensibilisieren, sodass diese auch gewiefte Phishing-Versuche erkennen und entsprechend gegensteuern können.
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...
Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...