
DSGVOLeitfaden zu internationalen Datentransfers
Die Datenschutz-Grundverordnung der Europäischen Kommission (EU-DSGVO) möchte personenbezogene Daten aus ihrem Geltungsbereich schützen – möglichst auch über Grenzen des europäischen Wirtschaftsraums hinaus. Dort gibt es selten mehr, meistens erheblich weniger Datenschutz. Deshalb hält die DSGVO ein recht komplexes Regelwerk bereit, das nicht nur Verantwortlichen, sondern auch den Datenschutz-Aufsichtsbehörden einiges Kopfzerbrechen bereitet. Die Diskussion über dieses Regelwerk ist seit einigen Jahren im Fluss und noch nicht an einem Ende angelangt.
Gleichwohl nutzen öffentliche Stellen transfergeneigte Betriebsmittel aus Drittländern oder legen auf andere Weise solche Daten einem Empfänger „von außen“ offen. Auch im Alltag der bayerischen Staatsbehörden und Kommunen seien solche Drittlandtransfers ein wiederkehrendes Thema, sagt der Bayerische Landesbeauftragte für den Datenschutz (BayLfD) Thomas Petri. Schließlich stammten die gängigen Produkte für IT-Dienstleistungen oftmals aus dem Nicht-EU-Ausland. Sobald personenbezogene Daten im Spiel sind, könnten Drittlandbezüge häufig zu rechtlichen Komplikationen führen – dennoch sollten Verantwortliche nicht den Kopf in den Sand stecken, sondern sich den Herausforderungen stellen, so Petri.
Nun legt die bayerische Datenschutzbehörde eine neue Orientierungshilfe zum Thema internationale Datentransfers vor, die den aktuellen Stand der Rechtsentwicklung nachzeichnet und daraus Hinweise für die Verwaltungspraxis der bayerischen öffentlichen Stellen ableitet. Die nach der Schrems-II-Entscheidung (wir berichteten) entstandenen Wegweisungen des Europäischen Datenschutzausschusses sind ebenso berücksichtigt wie einschlägige Verlautbarungen der Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder sowie der geplante Beschluss nach Art. 45 EU-DSGVO zu Datentransfers in die USA. Mit genügend Wissen, so Bayerns Datenschutzbeauftragter Petri, würden viele Probleme rund um Drittstaatentransfers beherrschbarer.

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...

Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...
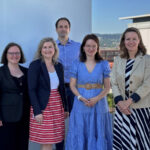
Baden-Württemberg: Sicherheitsarchitektur im Fokus
[30.06.2026] Wie kann die Cyber-Sicherheit in Baden-Württemberg nachhaltig gestärkt werden? Diese Frage stand im Mittelpunkt des Antrittsbesuchs von CDO Ronja Kemmer bei der Cybersicherheitsagentur Baden-Württemberg. mehr...
Brandenburg: Zugangsdaten-Klau erkennen
[26.06.2026] Entwendete Log-in-Daten gehören zu den wichtigen Einfallstoren für Cyber-Angriffe. Ist bekannt, dass dienstliche E-Mail-Adressen oder Passwörter in Datenlecks vorkommen, können Behörden Accounts sichern und Folgeschäden eingrenzen. Brandenburg führt nun ein Tool ein, das prüft, ob Zugangsdaten kompromittiert sind. mehr...
Bundestag: Mehr Befugnisse fürs BSI
[25.06.2026] Am Freitag wird der „Entwurf eines Gesetzes zur Stärkung der Cyber-Sicherheit“ erstmals in den Bundestag eingebracht. Unter anderem soll das BSI zusätzliche Möglichkeiten erhalten, die Resilienz der Informationstechnik der Bundesverwaltung im Cyber-Raum zu erhöhen und die Erkenntnislage zu verbessern. mehr...
CSBW: Neues Handbuch für IT-Notfälle
[25.06.2026] Für Verwaltungen bestehen jederzeit Risiken für Sicherheitsvorfälle und Datenschutzverletzungen – mit möglichen schweren Folgen. Die Cybersicherheitsagentur Baden-Württemberg unterstützt Land und Kommunen mit neuen Angeboten, ein belastbares Informationssicherheits-Managementsystem aufzubauen. mehr...