
BSI-JahreslageberichtCybersicherheit bleibt Herausforderung
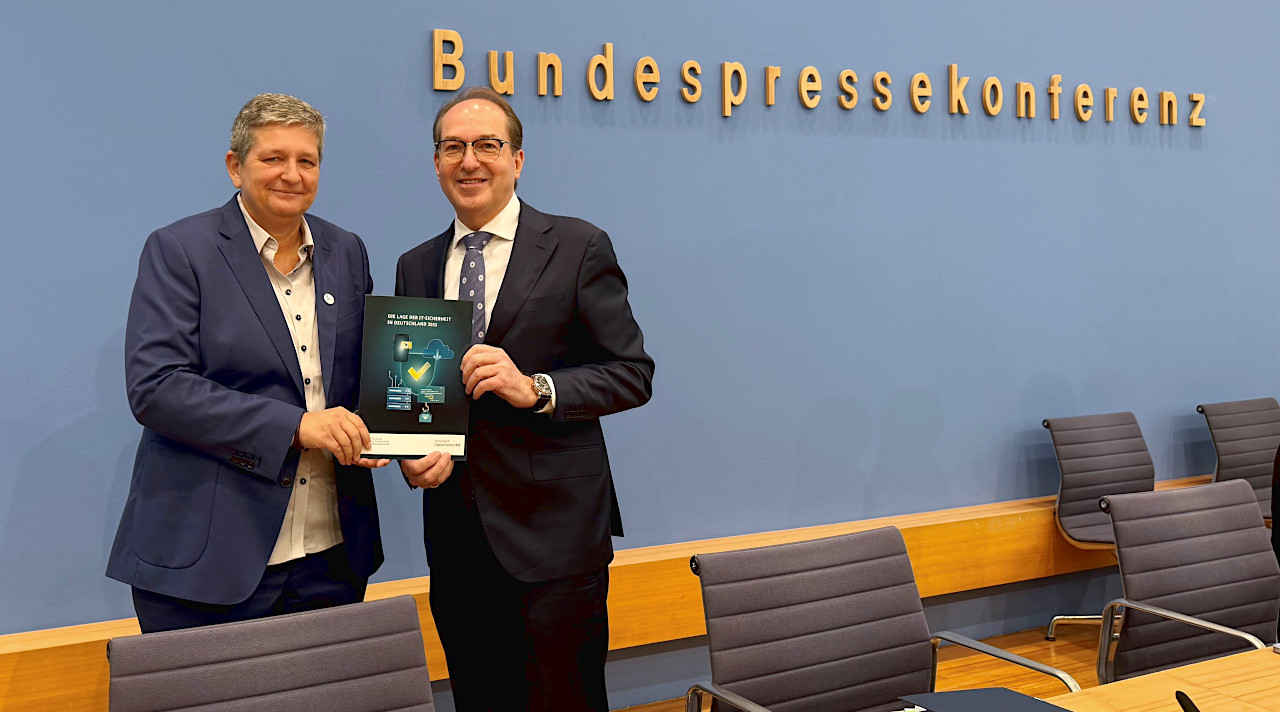
BSI-Präsidentin Claudia Plattner und Bundesinnenminister Alexander Dobrindt stellen den BSI-Jahresbericht 2025 in der Bundespressekonferenz in Berlin vor.
(Bildquelle: BSI)
Deutschland hat im Bereich der Cybersicherheit Fortschritte erzielt, aber dennoch bleiben digitale Systeme angreifbar. Zu diesem Ergebnis kommt der aktuelle Jahreslagebericht des Bundesamtes für Sicherheit in der Informationstechnik (BSI), der jetzt von Bundesinnenminister Alexander Dobrindt und BSI-Präsidentin Claudia Plattner vorgestellt wurde. Demnach sind viele digitale Systeme, Server und Onlinedienste weiterhin unzureichend geschützt und ermöglichen Angreifern, in Netzwerke einzudringen oder Daten zu stehlen. Webanwendungen sind besonders häufig schlecht geschützt, auch Server sind oft falsch konfiguriert und bekannte Sicherheitslücken werden oft zu spät oder gar nicht behoben, so der Bericht.
Jede Schwachstelle wird genutzt
Zwischen Juli 2024 und Juni 2025 ist die Zahl der täglich neu entdeckten Schwachstellen um 24 Prozent gestiegen. Als einen Grund für die Zunahme nennt das BSI die fortschreitende Digitalisierung. Dabei entstehen neue internetbasierte Anwendungen und Systeme – werden diese nicht oder nicht gut genug geschützt, entstehen mögliche Einstiegspunkte für Cyberangriffe. BSI-Präsidentin Claudia Plattner unterstrich, dass jede online erreichbare Institution potenziell bedroht sei. Angreifer suchten gezielt nach Schwachstellen und drängen überall dort ein, wo es möglich ist. Nur wer sich aktiv schütze, könne Risiken verringern und Schäden begrenzen.
Staatlich gesteuerte Akteure zunehmend aktiver
Finanziell motivierte Cyberangriffe gingen laut dem Bericht im Vergleich zum Vorjahr um neun Prozent zurück. Dies wird unter anderem auf erfolgreiche internationale Ermittlungen unter Beteiligung von BKA und BSI zurückgeführt. Trotzdem bleiben Erpressergruppen, die mit Ransomware arbeiten, die größte Bedrohung. Auch staatlich gesteuerte Akteure, die mit komplexen und langfristigen Attacken politische oder wirtschaftliche Ziele verfolgen, sind zunehmend aktiv. Und angesichts globaler Konflikte treten weitere Risiken in den Vordergrund: Besonders im Cloud-Bereich, in der Energieversorgung und in der Fahrzeugindustrie besteht die Gefahr, dass Hersteller oder Anbieter dauerhaft und unkontrolliert Zugriff auf Systeme und Daten behalten. Der Bericht hebt zudem verstärkte Desinformationskampagnen hervor, etwa durch gefälschte oder manipulierte Accounts, vermeintliche Behörden- oder Medienquellen sowie sogenannte Hack-and-Leak-Vorfälle.
Kommunen fehlt Bewusstsein für ihre Gefährdung
Während große Betreiber ihre Schutzmaßnahmen zunehmend ausbauen, fehlen kleineren und mittleren Unternehmen dafür oft die Ressourcen – ebenso wie das Bewusstsein für die eigene Verwundbarkeit. Ähnliche Herausforderungen zeigen sich bei Kommunen, politischen Organisationen, Vereinen und Parteien. Zur weiteren Verbesserung der Widerstandsfähigkeit im Cyberbereich will das Bundesministerium des Innern (BMI) den Cyberdome aufbauen, ein teilautomatisiertes System zur Detektion und Analyse von Angriffen sowie zur Reaktion darauf. „Digitale Sicherheit ist eine Kernfrage staatlicher Souveränität. Deshalb geben wir unseren Sicherheitsbehörden die Befugnisse, die sie brauchen, um das Land wirksam zu schützen. Mit dem Cyberdome schaffen wir ein starkes Schild gegen Angriffe aus dem Netz. Der Schutz Deutschlands bleibt eine gemeinsame Aufgabe – von Staat, Wirtschaft und Gesellschaft“, sagte Bundesinnenminister Alexander Dobrindt.
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...

Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...
Berlin: Engere Zusammenarbeit mit dem BSI
[14.07.2026] Berlin und das BSI wollen bei der Abwehr von Cyber-Angriffen enger zusammenarbeiten. Die Vereinbarung setzt einen Punkt der Cyber-Sicherheitsstrategie für Deutschland um. Ähnliche Kooperationen bestehen bereits mit mehreren Ländern. mehr...
Sachsen-Anhalt: Cyber-Sicherheitsstrategie vorgestellt
[08.07.2026] Sachsen-Anhalt kommt der Umsetzung der NIS2-Richtlinie einen Schritt näher. Die neue Cyber-Sicherheitsstrategie beschreibt, wie das Land verbindliche Vorgaben für Netz- und Informationssicherheit umsetzen und seine digitale Widerstandsfähigkeit stärken will. mehr...
Datenschutz: Amt des BfDI neu besetzt
[01.07.2026] Ab Oktober übernimmt Moritz Hennemann das Amt des BfDI. Der Freiburger Rechtswissenschaftler mit Schwerpunkt Informationsrecht folgt auf Louisa Specht-Riemenschneider, die ihren Rückzug aus gesundheitlichen Gründen bereits im März angekündigt hatte. mehr...
Baden-Württemberg: Sicherheitsarchitektur im Fokus
[30.06.2026] Wie kann die Cyber-Sicherheit in Baden-Württemberg nachhaltig gestärkt werden? Diese Frage stand im Mittelpunkt des Antrittsbesuchs von CDO Ronja Kemmer bei der Cybersicherheitsagentur Baden-Württemberg. mehr...
Brandenburg: Zugangsdaten-Klau erkennen
[26.06.2026] Entwendete Log-in-Daten gehören zu den wichtigen Einfallstoren für Cyber-Angriffe. Ist bekannt, dass dienstliche E-Mail-Adressen oder Passwörter in Datenlecks vorkommen, können Behörden Accounts sichern und Folgeschäden eingrenzen. Brandenburg führt nun ein Tool ein, das prüft, ob Zugangsdaten kompromittiert sind. mehr...