
SachsenTätigkeitsbericht Datenschutz 2022
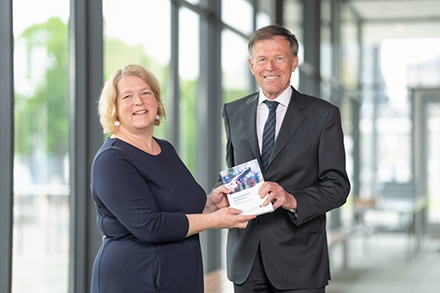
Sachsens Datenschutz- und Transparenzbeauftragte Dr. Juliane Hundert überreicht dem Landtagspräsidenten Dr. Matthias Rößler ihren Tätigkeitsbericht Datenschutz 2022.
(Bildquelle: SDTB/Ronald Bonß)
Die Sächsische Datenschutz- und Transparenzbeauftragte (SDTB) Juliane Hundert hat ihren umfassenden Datenschutz-Tätigkeitsbericht für das zurückliegende Jahr vorgestellt. Im Berichtszeitraum hat die SDTB ein aufsichtsrechtliches Verfahren gegen die Sächsische Staatskanzlei als Betreiberin einer Facebook-Fanpage eingeleitet. Dabei handelt es sich um ein Musterverfahren, denn auch andere Ministerien oder öffentliche Stellen sind auf der Plattform des Meta-Konzerns vertreten. Ob der Staatskanzlei der Betrieb einer Facebook-Fanpage wirklich untersagt wird, soll eine noch laufende datenschutzrechtliche Prüfung entscheiden. Deren Ergebnis wird in den kommenden Wochen erwartet. Doch schon jetzt fand Hundert deutliche Worte: Es sei „nicht die Aufgabe staatlicher Stellen, Facebook-Algorithmen mit Daten von Bürgerinnen und Bürgern zu füttern“ – zudem stünden mit einem aktuellen Internet-Auftritt, einem Newsletter oder dem Kurznachrichtendienst Mastodon datenschutzfreundliche Alternativen bereit.
Zensus, Kommune und Polizei kontrolliert
Im Berichtszeitraum befasste sich die SDTB unter anderem auch mit dem Zensus 2022. Zudem nahm sie nach Abklingen der Pandemie auch die Querschnittskontrollen bei Kommunen wieder auf. Die Ergebnisse bezeichnete Hundert als erfreulich. Es sei sorgsam mit den Daten der Bürgerinnen und Bürger umgegangen worden.
Anders die Ergebnisse bei der Kontrolle der Polizei. Im Fokus standen im Berichtszeitraum die besonders eingriffsintensiven Maßnahmen, wie beispielsweise die längerfristige Observation, Videoüberwachung, die elektronische Aufenthaltsüberwachung oder die Telekommunikationsüberwachung. Hier habe sie teilweise gravierende Defizite festgestellt, so Hundert. So seien in Anträgen die Angaben zu Art und Umfang der geplanten Maßnahme unzureichend gewesen, Maßnahmen hätten die gesetzlich normierte Höchstdauer weit überschritten. Weiterhin wurden erhobene Daten, die für die polizeiliche Arbeit nicht mehr erforderlich waren, nicht in allen Fällen unverzüglich gelöscht, wie eigentlich vorgeschrieben.
Trend weist nach oben
Ein leichter Rückgang zeigte sich bei Beratungen. Mit 966 schriftlichen Anfragen registrierte die Behörde etwas weniger Vorgänge als in den ersten beiden Corona-Jahren. Datenpannen wurden im Berichtszeitraum geringfügig weniger gemeldet als 2021 – vor dem Hintergrund der zunehmenden Digitalisierung eine erfreuliche Entwicklung, so Hundert. Grundsätzlich weise der Trend bei der Meldung von Datenschutzverletzungen jedoch seit Jahren nach oben, so die SDTB.
https://www.datenschutz.sachsen.de
Baden-Württemberg: Mehr Cyber-Vorfälle erfasst als 2025
[04.11.2026] Die Cybersicherheitsagentur Baden-Württemberg hat 2026 bereits mehr Fälle bearbeitet als im gesamten Vorjahr. Der Landesdatenschutzbeauftragte rät Landes- und Kommunalverwaltungen, ihre Systeme auf Sicherheitslücken zu prüfen. Stichprobenartige Kontrollen sind geplant. mehr...

Berlin: IT-Sicherheit braucht politischen Rückhalt
[28.10.2026] Die schwere Cyber-Attacke auf zwei Berliner Senatsverwaltungen hat Schwächen der Landes-IT offengelegt. Im Gespräch mit dem IT-Dienstleisterverband Vitako erläutert ITDZ-Chefin Maria Borelli, was die Aufarbeitung erschwert hat und wo sie politischen Handlungsbedarf sieht. mehr...
Samsung: Smartphone als Dienstausweis
[27.10.2026] Auf der IT-Sicherheitsmesse it-sa Expo&Congress zeigt Samsung Lösungen für sichere mobile Arbeit in Unternehmen und Behörden. Im Mittelpunkt stehen digitale Identitäten und der geschützte Einsatz von Fachanwendungen auf mobilen Endgeräten. mehr...
BfDI: Behörden lösungsorientiert beraten
[09.10.2026] Der neue Bundesdatenschutzbeauftragte Moritz Hennemann hat die Schwerpunkte für seine Amtszeit vorgestellt. Er will beaufsichtigte Behörden frühzeitig beraten, die digitale Souveränität Deutschlands und der EU stärken und neue Technologien frühzeitig datenschutzrechtlich einordnen. mehr...
Studie: Framework für digitale Resilienz
[01.10.2026] Cybersicherheit allein reicht nicht aus, um Staat und Verwaltung auch in Krisen handlungsfähig zu halten. Zu diesem Ergebnis kommt eine Studie des The Open Government Institute. Die Forscher entwickeln deshalb das Konzept der „digitalen öffentlichen Resilienz“ und schlagen unter anderem die Einrichtung eines Chief Resilience Officers vor. mehr...
AWS: NATO-weite Zulassung für Restricted-Daten
[24.09.2026] Amazon Web Services hat als erster Cloud-Anbieter eine Zulassung für die Verarbeitung von Informationen der Einstufung NATO RESTRICTED erhalten. Damit können die NATO, Partner aus der Verteidigungsindustrie und die Mitgliedstaaten zugelassene AWS-Dienste in AWS-Regionen innerhalb der Bündnisstaaten für entsprechende Anwendungen nutzen. mehr...
ATHENE-Studie: Lücken beim Sicherheitsmonitoring
[17.09.2026] Knapp neun von zehn aktiven IP-Adressen der Bundesverwaltung fehlen laut einer ATHENE-Studie im Monitoring des BSI. Die Forschenden fanden zudem zahlreiche veraltete und kritische Schwachstellen. mehr...

Baden-Württemberg: Mehr Cyber-Angriffe registriert
[10.09.2026] Die Cybersicherheitsagentur Baden-Württemberg (CSBW) verzeichnet für 2025 eine deutlich gestiegene Zahl von Sicherheitsvorfällen. Besonders betroffen waren Kommunen und Hochschulen. Bei Landkreisen, Städten und Gemeinden sowie kommunalen Unternehmen nahm die Zahl der erfassten Fälle um fast 50 Prozent zu. mehr...
Sachsen: Gemeinsam gegen Cyber-Angriffe
[04.09.2026] Mit der Cyberabwehr Sachsen vernetzt der Freistaat Sicherheitsbehörden und Ministerien in einem ressortübergreifenden Verbund. Ein gemeinsames Cyber-Lagebild soll den Informationsaustausch verbessern. Zudem ist die Anbindung an das Nationale Cyber-Abwehrzentrum vorgesehen. mehr...

Berlin: Neue Erkenntnisse nach Cyber-Angriff
[01.09.2026] Ab dem 7. August gab es einen Cyber-Angriff auf das Berliner Datennetz. Zunächst hieß es, dass dabei nur Daten erbeutet wurden, die ohnehin öffentlich zugänglich sind. Nun räumte der Senat ein, dass es „weitere Datenabflüsse“ gegeben habe. Die Hacker versuchen, das Land Berlin damit zu erpressen. mehr...

Sachsen-Anhalt: Mehr Informationssicherheit in der Verwaltung
[31.08.2026] Sachsen-Anhalts Landesbehörden können künftig über vier Rahmenverträge spezialisierte Unterstützung für ihre Informationssicherheit abrufen. Das Angebot umfasst strategische Beratung, Krisenvorsorge, Penetrationstests sowie Schulungen und Sensibilisierung. mehr...
LfD Niedersachsen: Datenschutzbeschwerden auf Rekordniveau
[28.08.2026] Die Zahl der Datenschutzbeschwerden in Niedersachsen ist 2025 um 70 Prozent gestiegen und steigt auch 2026 weiter. Der Landesbeauftragte für den Datenschutz hat dafür eine überraschende Erklärung: KI-Chatbots machen die Beschwerdemöglichkeiten bekannter und erstellen Musterschreiben. mehr...

Berlin: Cyber-Angriff auf das Landesnetz
[19.08.2026] [mit Update] Nach einem IT-Vorfall wurden zwei Berliner Senatsverwaltungen vom Landesnetz getrennt und waren zeitweise arbeitsunfähig. Davon waren auch wichtige Leistungen wie etwa Wohngeldauszahlungen betroffen. Die IT-forensischen Untersuchungen dauern an. mehr...

Materna Virtual Solution: Kooperation mit Wire
[14.08.2026] Materna Virtual Solution und Wire wollen ihre Lösungen für mobiles Arbeiten miteinander verbinden. Im Mittelpunkt stehen die Container-App SecurePIM und die Kommunikationsplattform Wire. Die gemeinsame Lösung soll je nach Anforderung Sicherheitsniveaus bis Verschlusssache – Nur für den Dienstgebrauch (VS-NfD) unterstützen. mehr...
BMDS: Bundesverwaltung stellt Cyber-Schutz neu auf
[23.07.2026] Mit dem neuen Programm CyberGovSecure will der Bund den Schutz seiner Verwaltung zentraler steuern und dringende Sicherheitsmaßnahmen schneller umsetzen. Strategische Vorgaben soll ein neuer Lenkungskreis unter Führung des Digitalministeriums festlegen. mehr...